La evaluación de riesgos es el proceso estructurado de identificar los peligros de una actividad, estimar la probabilidad y la severidad del daño que pueden causar y decidir qué controles aplicar para eliminar o reducir ese riesgo a un nivel aceptable. Es el paso que convierte la identificación de peligros en acción priorizada.
La evaluación de riesgos, a menudo referida con la expresión inglesa risk assessment, es el proceso estructurado de examinar una actividad, tarea o lugar de trabajo para identificar los peligros presentes, estimar la probabilidad y la severidad del daño que pueden causar y decidir qué medidas de control se necesitan. No es un documento ni un formulario: es el razonamiento que conecta aquello que puede salir mal con lo que la organización decide hacer al respecto.
La definición de referencia del CCOHS, el centro canadiense de salud y seguridad ocupacional, describe la evaluación de riesgos como "un examen minucioso del lugar de trabajo para identificar las cosas, situaciones y procesos que pueden causar daño, sobre todo a las personas", seguido de estimar la probabilidad y la gravedad del daño y decidir qué controles aplicar. Es una secuencia: identificar, evaluar, controlar.
En el marco normativo, la evaluación de riesgos dejó de ser buena práctica para ser exigencia legal. La ISO 45001:2018, en su cláusula 6.1, obliga a la organización a identificar peligros de forma continua y a evaluar los riesgos de seguridad y salud en el trabajo como base de su sistema de gestión. En México, la NOM-030-STPS-2009 exige servicios preventivos de seguridad basados en el diagnóstico de riesgos; en Colombia, el Decreto 1072 de 2015 y la Resolución 0312 de 2019 obligan a la identificación de peligros y evaluación de riesgos dentro del SG-SST; en Chile, Argentina y Perú rigen obligaciones equivalentes. En todos los casos la lógica es la misma: no se puede gestionar un riesgo que no se ha evaluado.
Confundir peligro con riesgo es el error más común y el más costoso. El peligro, según el CCOHS, es "cualquier fuente de daño, perjuicio o efecto adverso para la salud". El riesgo es "la probabilidad de que una persona sufra un daño o un efecto adverso para la salud si se expone a un peligro". El peligro existe por sí mismo; el riesgo depende de la exposición, la probabilidad y la severidad.
Fuente: CCOHS — Hazard and Risk (2025) — https://www.ccohs.ca/oshanswers/hsprograms/hazard_risk.html
Un ejemplo aclara la distinción. Un charco de aceite en el piso es un peligro. Si nadie pasa por ahí, el riesgo es bajo. Si atraviesa una ruta de circulación de montacargas en un turno concurrido, el riesgo es alto, aunque el peligro, el charco, sea exactamente el mismo. Toda evaluación de riesgos vive en esta separación: se identifica el peligro y luego se evalúa el riesgo en el contexto real de exposición.
El peligro es lo que puede causar daño. El riesgo es la probabilidad combinada con la severidad de que ese daño ocurra. Una evaluación que no separa ambos termina controlando síntomas en vez de causas.
Un accidente que nadie previó casi nunca es imprevisible. Es, casi siempre, un riesgo que no se evaluó, o que se evaluó y se ignoró. La evaluación de riesgos es la diferencia entre una organización que reacciona a los incidentes y otra que los anticipa. Es también, en la mayoría de los regímenes legales, una obligación cuya ausencia constituye, por sí sola, una no conformidad.
La evaluación de riesgos es la columna vertebral del sistema de gestión. De ella salen las prioridades, los controles y la evidencia que el auditor va a pedir. Sin evaluaciones actualizadas y trazables, cada auditoría se vuelve una carrera para reconstruir justificaciones y cada incidente plantea la pregunta incómoda de por qué ese riesgo no estaba mapeado. Una buena evaluación transforma la percepción difusa en prioridades defendibles.
El costo de un incidente rara vez cabe en el reporte del turno. Según el National Safety Council, en su Injury Facts 2024, el costo promedio de una lesión incapacitante ronda los 48.000 dólares y el de una fatalidad se acerca a 1,54 millones de dólares. Del otro lado de la ecuación, la Asociación Internacional de la Seguridad Social estima un retorno de cerca de 2,2 unidades monetarias por cada unidad invertida en prevención. Evaluar riesgos es el mecanismo que dirige esa inversión hacia donde evita la mayor pérdida.
Una evaluación de riesgos bien hecha protege a las personas sin detener la producción. Cuando los controles se eligen por la jerarquía correcta, y no por conveniencia, la persona operadora trabaja con el riesgo reducido en la fuente, y no solo protegida al final de la cadena. Eso reduce el ausentismo, las incapacidades y la rotación que sigue a un accidente grave, y sostiene una cultura en la que la seguridad y la operación empujan hacia el mismo lado.
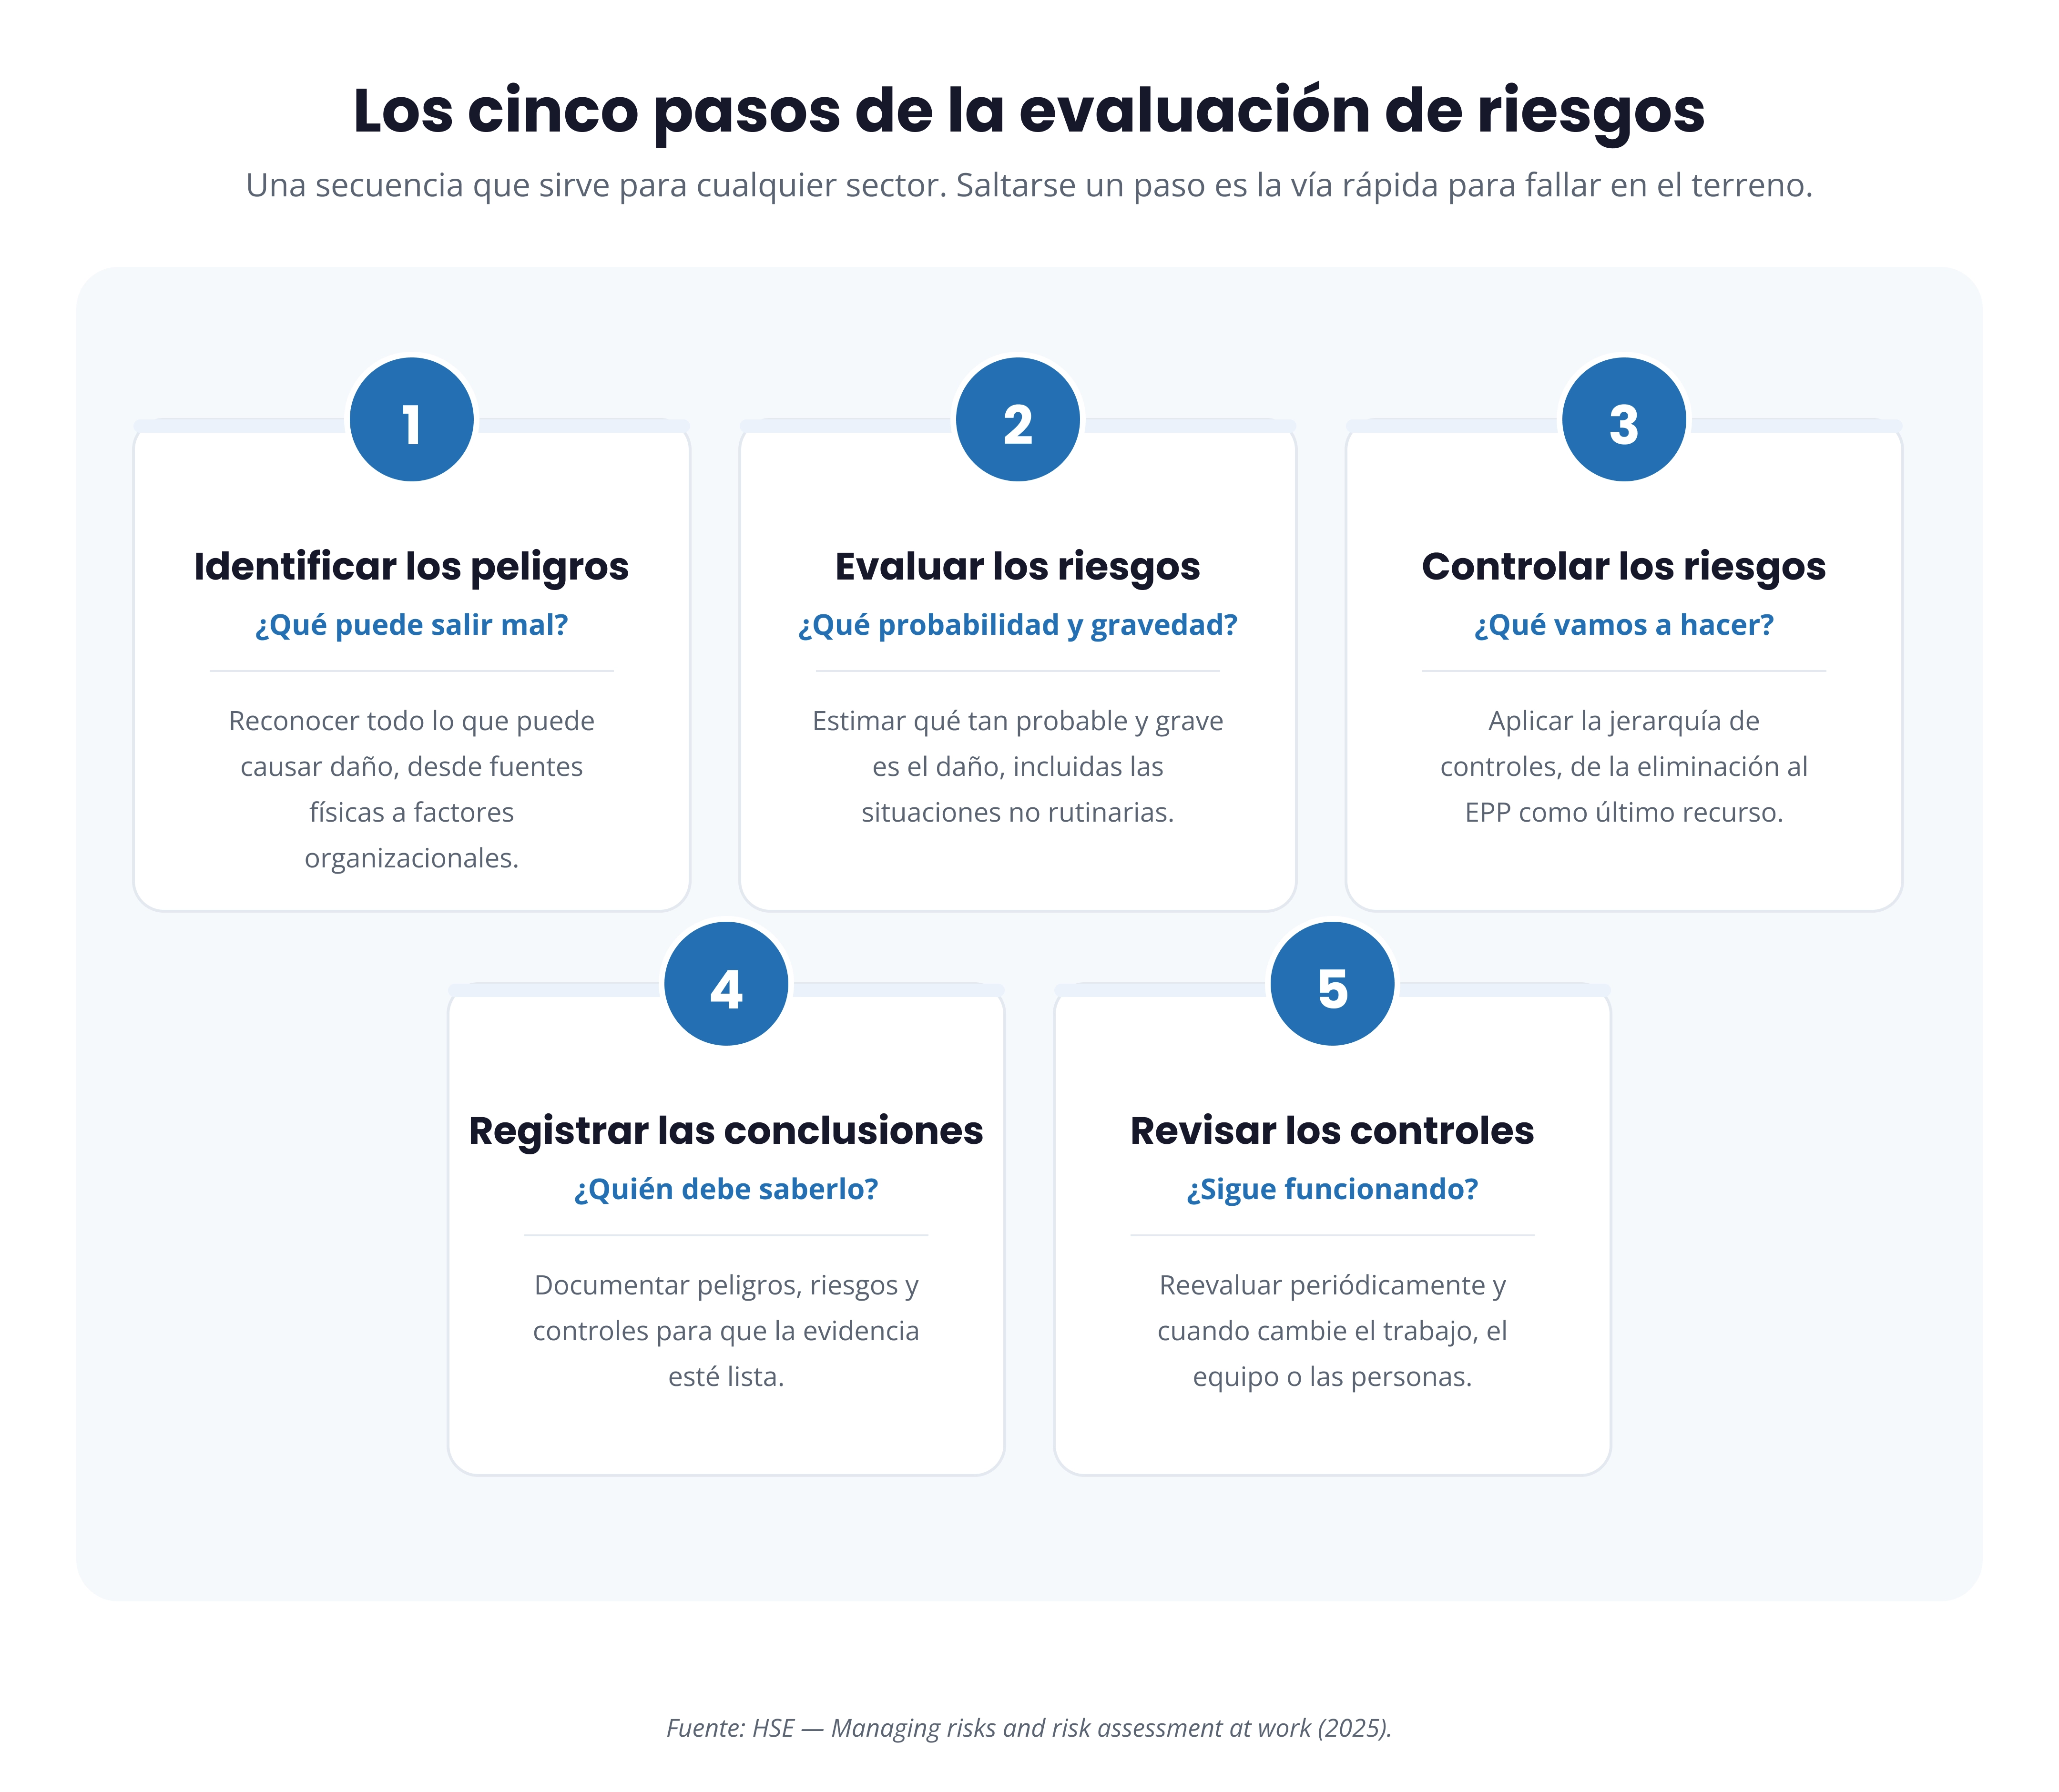
El modelo más consolidado es el de la HSE, la autoridad británica de seguridad y salud, resumido en cinco pasos que sirven para cualquier sector. La secuencia importa: saltarse un paso es la vía rápida hacia una evaluación que parece completa en el papel y falla en el terreno.
1. Identificar los peligros: recorrer la actividad y el lugar para reconocer todo lo que puede causar daño, desde fuentes físicas y químicas hasta factores organizacionales y ergonómicos.
2. Evaluar los riesgos: para cada peligro, estimar qué tan probable es el daño y qué tan grave sería, considerando quién está expuesto y en qué condiciones, incluidas las situaciones no rutinarias.
3. Controlar los riesgos: aplicar medidas según la jerarquía de controles, empezando por eliminar el peligro y recurriendo al EPP solo cuando nada superior es viable.
4. Registrar las conclusiones: documentar los peligros, los riesgos evaluados y los controles decididos, de modo que la evidencia esté lista para quien audita y para quien ejecuta.
5. Revisar los controles: reevaluar de forma periódica y siempre que algo cambie en el proceso, el equipo o las personas, para confirmar que los controles siguen siendo eficaces.
La HSE es directa sobre el propósito: la evaluación de riesgos no es un ejercicio de papeleo, sino un medio para controlar riesgos reales. Una evaluación que produce un documento perfecto y ningún cambio en el terreno falló en lo esencial.
La matriz de riesgo: probabilidad × severidad
La herramienta más usada para convertir el juicio de quien evalúa en un criterio comparable es la matriz de riesgo. La lógica, en la formulación del CCOHS, es simple: riesgo = probabilidad × severidad. Se cruza la probabilidad de que el daño ocurra con la gravedad que tendría, y el punto de encuentro da el nivel de riesgo, que define la prioridad de acción.
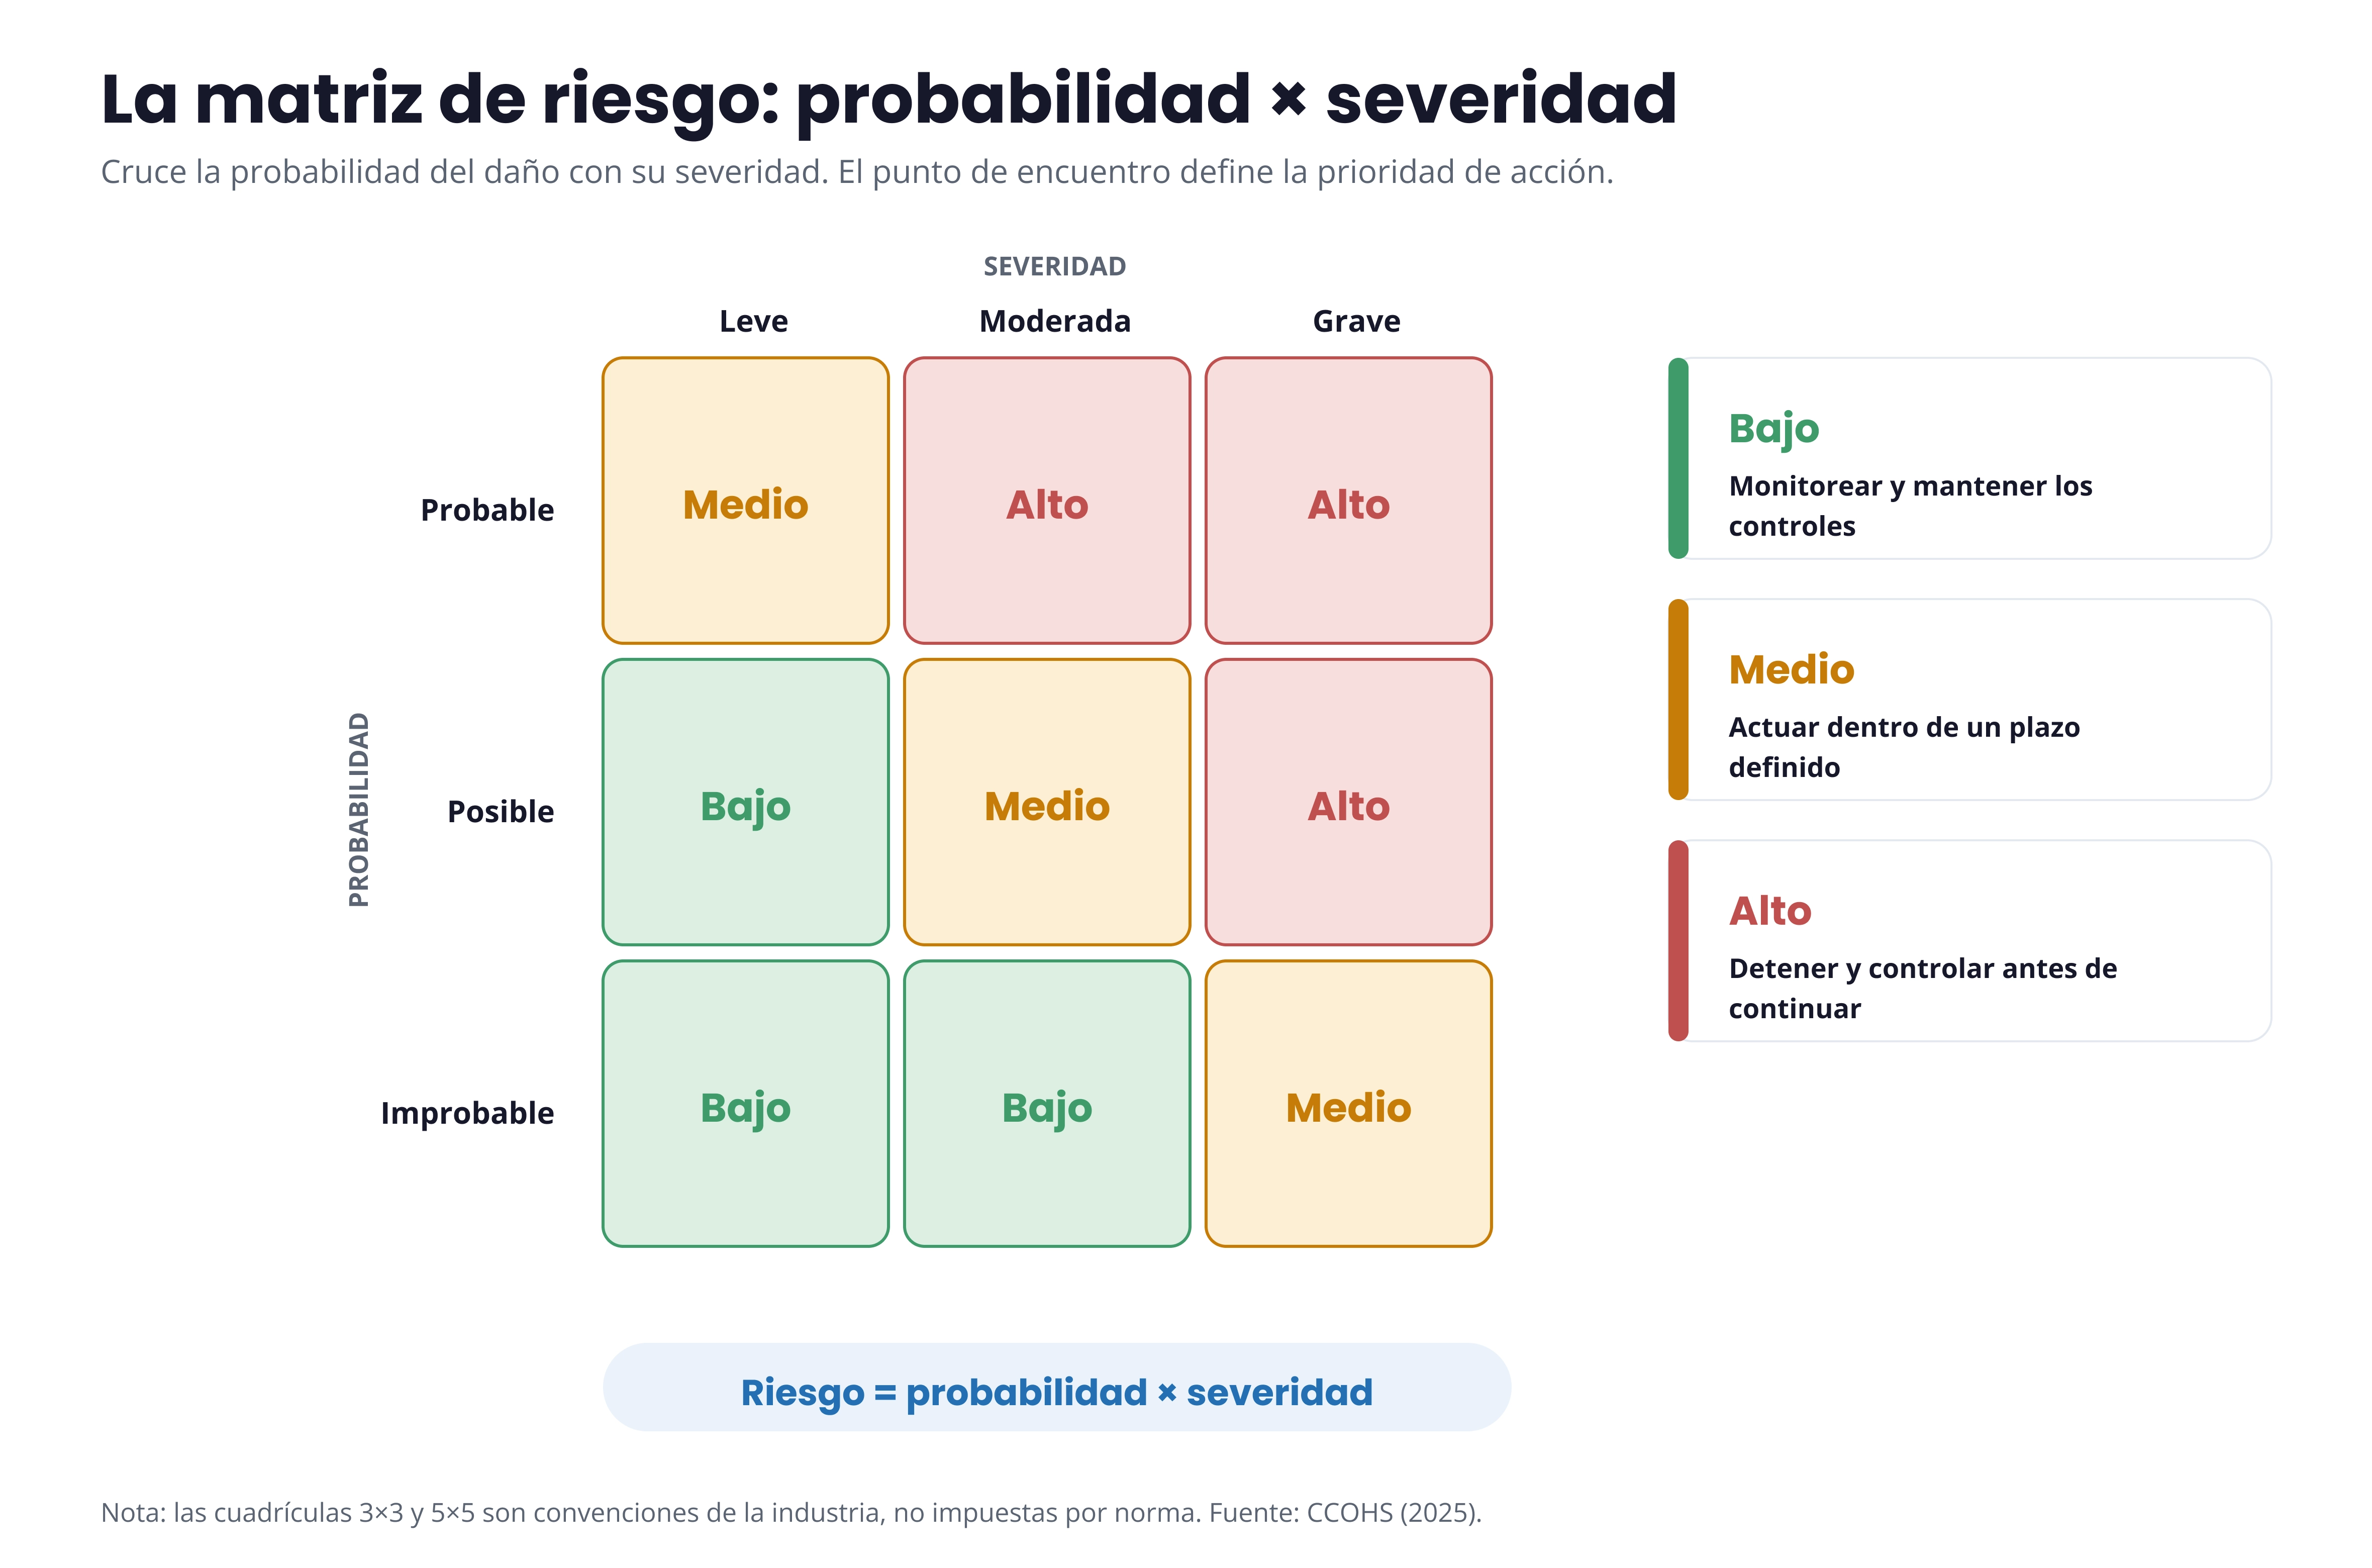
Las cuadrículas 3×3 y 5×5 son convenciones de la industria, no formatos impuestos por ninguna norma: pueden y deben calibrarse al contexto. Lo que la matriz ofrece es consistencia. Sin ella, el mismo peligro recibe clasificaciones distintas según quién evalúe. Con ella, la organización prioriza por los números y concentra recursos donde el riesgo es mayor, en vez de tratar todo como igualmente urgente.
No toda evaluación exige el mismo grado de precisión. El CCOHS distingue tres enfoques, y la competencia está en elegir el proporcional al riesgo.
Combina severidad y probabilidad en categorías descriptivas, típicamente en una matriz, para producir un nivel de riesgo comparado con criterios predefinidos. Es rápido, accesible y adecuado para la mayoría de las tareas del día a día, pero depende del juicio de quien evalúa.
Asigna valores numéricos a los factores cualitativos y usa esos valores para ordenar y priorizar riesgos. Queda a medio camino: más objetivo que el cualitativo puro, sin exigir los datos de un análisis totalmente cuantitativo. Es el formato de matriz puntuada, en el que cada eje recibe una escala y el producto define el rating.
Calcula el riesgo a partir de datos recopilados a lo largo del tiempo o de múltiples situaciones, con métodos como el FMEA (análisis de modos de falla y efectos) y el análisis de árbol de decisión. Es el más exigente en datos y se reserva para riesgos críticos, donde la incertidumbre cuesta demasiado para tratarse por categorías.
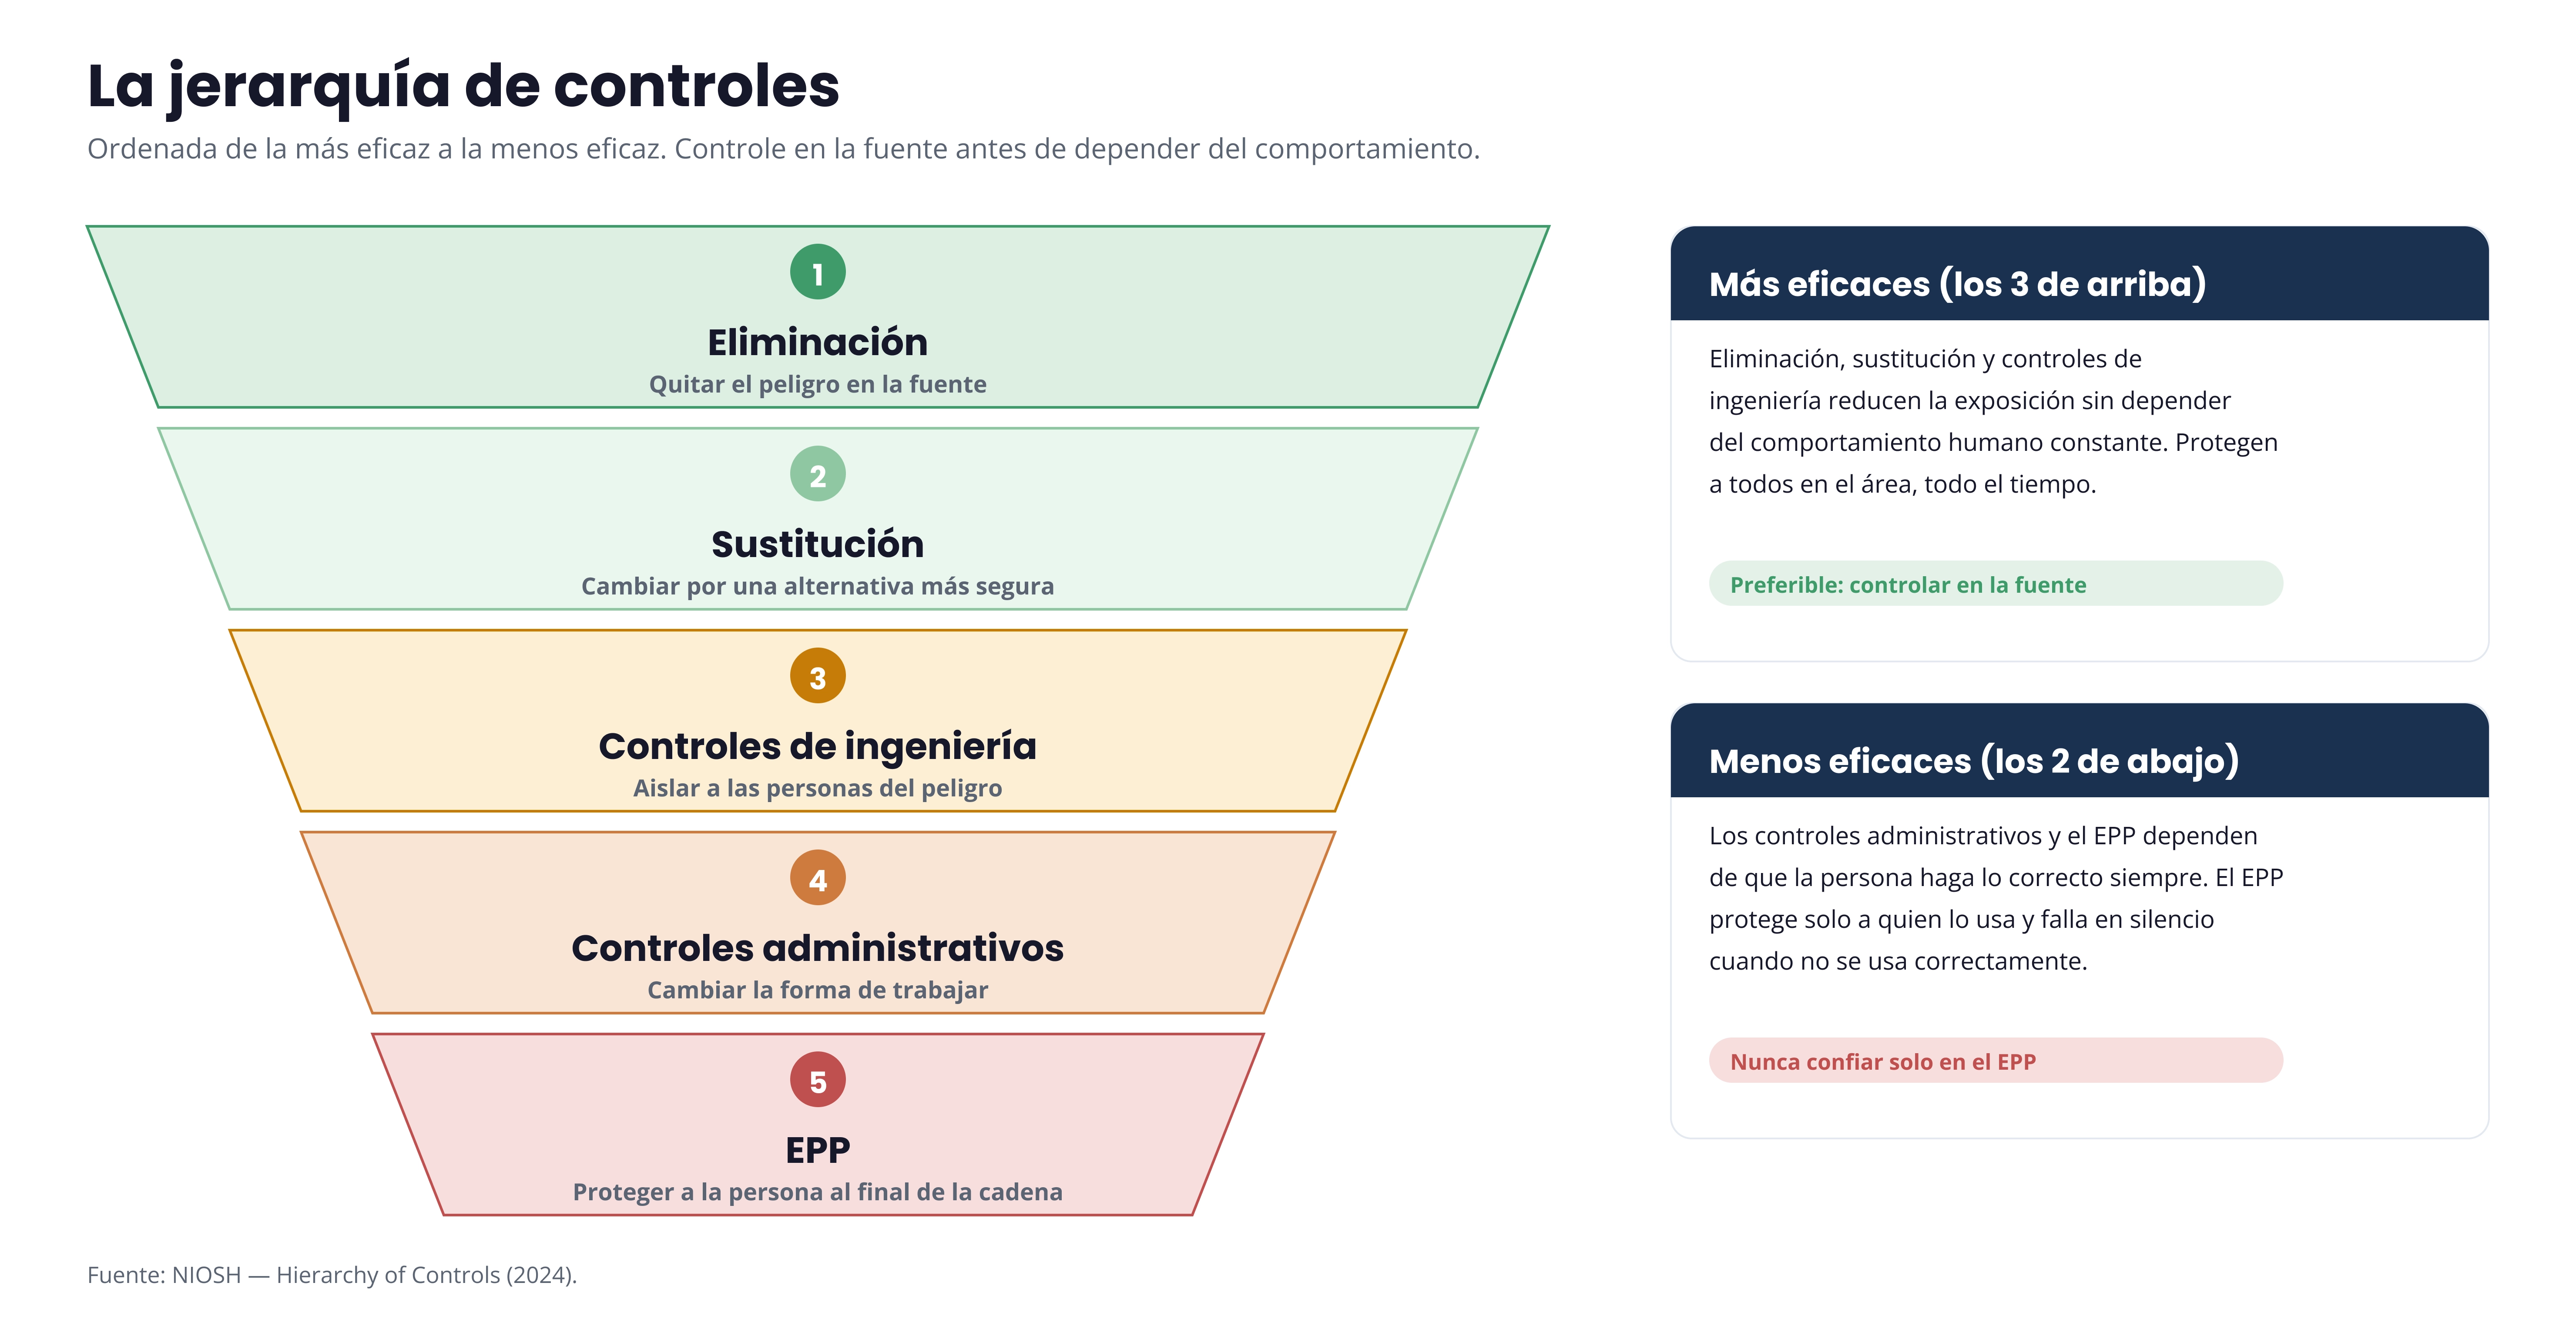
Identificar el riesgo es la mitad del trabajo. La otra mitad es elegir el control correcto, y no todos los controles son iguales. La jerarquía de controles, definida por el NIOSH, ordena las acciones de la más eficaz a la menos eficaz, y ese orden no es una sugerencia: es el criterio que separa una evaluación madura de una que se conforma con repartir equipo de protección.
El NIOSH es explícito: eliminación, sustitución y controles de ingeniería son más eficaces porque controlan la exposición sin depender del comportamiento humano constante. El EPP, al fondo de la jerarquía, protege solo a quien lo usa, siempre y correctamente, y falla en silencio cuando eso no ocurre. Una evaluación que salta directo al EPP se saltó los controles que de verdad reducen el riesgo.
Además de la matriz genérica, cada tipo de riesgo tiene técnicas propias. Elegir la correcta es parte de la competencia de quien evalúa.
Descompone una tarea en sus pasos, identifica los peligros de cada paso y define los controles. Es la técnica de elección para el trabajo manual repetitivo y para preparar procedimientos y permisos de trabajo.
Análisis sistemático, guiado por palabras clave, que examina desviaciones de proceso en instalaciones complejas. Regido por la norma IEC 61882, es la referencia en procesos químicos y de energía.
Análisis estructurado con preguntas del tipo "¿y si?", útil para explorar escenarios en procesos menos estandarizados o en fases iniciales de proyecto, muchas veces como puerta de entrada antes de un HAZOP formal.
Recorre cada modo de falla posible de un sistema y lo prioriza con un número de prioridad de riesgo. Regido por la IEC 60812, es inductivo y fuerte en la confiabilidad de equipos y la prevención cuantitativa.
Visualiza, en un único diagrama con forma de moño, las causas de un evento de tope a la izquierda, las consecuencias a la derecha y las barreras de prevención y mitigación en el centro. Es poderosa para comunicar el riesgo crítico a la dirección y para verificar que las barreras existen de verdad.
En una línea de estampado, la evaluación de riesgos identifica el punto de aplastamiento entre el troquel y la pieza como un peligro de severidad grave y probabilidad elevada. En vez de quedarse en el EPP y la capacitación, el equipo aplica la jerarquía: guardas físicas y mandos a dos manos, controles de ingeniería que quitan la exposición, con el procedimiento como capa complementaria, no como defensa principal.
Una cuadrilla de mantenimiento de líneas de media tensión evalúa el riesgo eléctrico y el trabajo en altura antes de cada intervención. La evaluación alimenta el permiso de trabajo (PTW): sin los controles de bloqueo y etiquetado (LOTO) y la validación de consignación, la tarea no avanza. En campo sin señal, la evaluación debe estar disponible sin conexión, en el punto donde se toma la decisión.
En una unidad de proceso con reacciones exotérmicas, el HAZOP examina cada desviación posible de temperatura, presión y caudal. La evaluación de riesgos no trata los peligros de forma aislada: mapea cómo una falla de enfriamiento puede escalar a una liberación y define las barreras que interrumpen esa cadena antes del evento mayor.
En la caldera de recuperación, el riesgo crítico de contacto entre smelt y agua exige una evaluación de barreras siempre que hay una intervención. La evaluación identifica los controles que impiden la entrada de agua, verifica que existen y funcionan, y trata su ausencia como un impedimento absoluto para la operación, no como una observación a corregir después.
Además de los riesgos ocupacionales clásicos, la evaluación cubre la exposición a principios activos potentes y el riesgo de contaminación cruzada. La jerarquía de controles se aplica por igual a la seguridad del trabajador y a la integridad del producto: contención en la fuente antes del EPP, con el procedimiento cerrando el sistema.
La evaluación de riesgos convive con el análisis de peligros del HACCP: el mismo razonamiento de probabilidad y severidad se aplica a la seguridad del operador en la línea y a la inocuidad del alimento. Un peligro mecánico en una llenadora y un peligro microbiológico en un punto crítico de control pasan por la misma lógica de evaluación y control priorizado.
El primer error es confundir el papeleo con el objetivo. Una evaluación que genera un documento y ningún cambio en el terreno cumplió la forma y falló la función. La HSE insiste en que evaluar el riesgo es solo parte del proceso de controlarlo, no un fin en sí mismo.
El segundo es dejar que la evaluación envejezca. El CCOHS es claro: hay que revisar con regularidad para confirmar que los controles siguen siendo eficaces y que los cambios en el lugar no introdujeron peligros nuevos ni elevaron la prioridad de peligros antes considerados menores. Una evaluación de hace tres años, sobre un proceso que cambió, describe un riesgo que ya no existe e ignora el que existe ahora.
El tercero es detenerse en el EPP. Cada vez que la primera y única respuesta a un riesgo es repartir equipo de protección, se saltaron los controles que lo eliminarían o lo reducirían en la fuente. El cuarto es evaluar solo la operación normal y olvidar las situaciones no rutinarias, el arranque, la parada, el mantenimiento, la emergencia, que es precisamente donde se concentran los incidentes graves.
La calidad de la evaluación de riesgos termina por aparecer en los números de la organización. Cuando se identifican los riesgos correctos y se controlan en el punto correcto de la jerarquía, la frecuencia de lesiones baja, y eso se lee en la tasa total de incidentes registrables. La evaluación actúa aguas arriba del indicador: reduce el evento que el indicador contabiliza.
TRIR = (número de casos registrables × 200.000) ÷ total de horas trabajadas
El factor 200.000 representa 100 trabajadores a tiempo completo a lo largo de un año. La evaluación de riesgos es uno de los indicadores proactivos que mejor predice la evolución de este indicador reactivo: cuántas evaluaciones están actualizadas, cuántos controles de tope de la jerarquía se implementaron, cuántos riesgos altos se trataron.
La evaluación actúa aguas arriba del resultado. Para profundizar en la métrica, consulte la página completa: [TRIR — Total Recordable Incident Rate].
Durante décadas, la evaluación de riesgos vivió en hojas de cálculo y carpetas de papel. El resultado era predecible: evaluaciones desactualizadas, guardadas en carpetas que nadie abría entre auditorías, desconectadas del trabajo real que debían describir. El peligro cambiaba en el terreno y el documento seguía igual.
Un software EHSQ cambia esa realidad al llevar la evaluación al punto donde ocurre el trabajo. La persona operadora consulta y registra la evaluación de la tarea desde el móvil, incluso sin conexión, antes de empezar; la matriz de riesgo es consistente para toda la organización; y el control elegido nace ligado a una acción con responsable y plazo, no a una línea olvidada en una hoja. La evaluación deja de ser un archivo y pasa a ser parte del flujo de trabajo.
El mayor salto es predictivo. Cuando cada evaluación, cada peligro identificado y cada cuasi-accidente alimentan la misma base, los patrones se vuelven visibles: qué tipos de riesgo reaparecen, qué controles fallan, dónde es más probable la próxima lesión grave. Es la diferencia entre reaccionar a lo que ya ocurrió y anticipar lo que aún va a ocurrir, enlazando la evaluación de riesgos con los indicadores proactivos y la gestión predictiva.

El peligro es cualquier fuente de daño potencial; el riesgo es la probabilidad de que ese daño ocurra, combinada con su severidad. El peligro existe por sí mismo; el riesgo depende de la exposición. Un charco de aceite es un peligro; el riesgo solo es alto si hay personas circulando por ahí.
Según la HSE, son: identificar los peligros, evaluar los riesgos, controlar los riesgos, registrar las conclusiones y revisar los controles. La secuencia importa, y el último paso, la revisión, es el más olvidado y uno de los más importantes.
Sí, en la mayoría de los regímenes. La ISO 45001:2018 la exige en el núcleo de su sistema de gestión; en México, la NOM-030-STPS obliga al diagnóstico de riesgos; en Colombia, el Decreto 1072 de 2015 y la Resolución 0312 de 2019 exigen la identificación de peligros y evaluación de riesgos dentro del SG-SST.
Es el ordenamiento de las medidas de control de la más eficaz a la menos eficaz: eliminación, sustitución, controles de ingeniería, controles administrativos y, por último, EPP. Prioriza controlar el riesgo en la fuente en vez de depender del comportamiento individual.
Porque protege solo a quien lo usa, siempre y correctamente, y falla en silencio cuando eso no ocurre. No reduce el peligro, solo crea una barrera final. Los controles superiores en la jerarquía quitan o aíslan el peligro sin depender del comportamiento constante de la persona.
Es una herramienta que cruza la probabilidad de un daño con su severidad para producir un nivel de riesgo. Sirve para priorizar: concentra recursos en los riesgos de nivel más alto y garantiza que el mismo peligro se clasifique de forma consistente por evaluadores distintos.
La cualitativa usa categorías descriptivas de probabilidad y severidad, es rápida y adecuada para la mayoría de las tareas. La cuantitativa calcula el riesgo a partir de datos, con métodos como el FMEA, y se reserva para riesgos críticos. Entre ambas está la semicuantitativa, que puntúa los factores numéricamente.
De forma periódica y siempre que algo cambie: equipo nuevo, un proceso nuevo, cambios en el equipo de trabajo, tras un incidente o un cuasi-accidente, o cuando surge nueva información sobre un peligro. Una evaluación desactualizada describe un riesgo que puede ya no corresponder a la realidad.
El análisis de seguridad de la tarea (JSA/JHA) descompone una tarea en sus pasos, identifica los peligros de cada uno y define los controles. Es la técnica ideal para el trabajo manual, las tareas repetitivas y para preparar procedimientos y permisos de trabajo.
Un software EHSQ lleva la evaluación al punto donde ocurre el trabajo, incluso sin conexión, mantiene la matriz de riesgo consistente, genera controles con responsable y plazo y cruza los datos para revelar patrones. Glartek enlaza la evaluación de riesgos con los indicadores proactivos, lo que permite anticipar dónde es más probable el próximo incidente grave.
Solicite su demostración
Comience su viaje de trabajador conectado EHSQ con Glartek y conviértase en un líder en su industria.
Solicite una demostración
Descubra el poder del único Solución EHSQ nativa de IA diseñado para la primera línea