Avaliação de riscos é o processo estruturado de identificar os perigos de uma atividade, estimar a probabilidade e a severidade do dano que podem causar e decidir que controles aplicar para eliminar ou reduzir esse risco a um nível aceitável. É o passo que transforma a identificação de perigos em ação priorizada.
Avaliação de riscos, muitas vezes referida pela expressão inglesa risk assessment, é o processo estruturado de examinar uma atividade, tarefa ou local de trabalho para identificar os perigos presentes, estimar a probabilidade e a severidade do dano que podem causar e decidir que medidas de controle são necessárias. Não é um documento nem um formulário: é o raciocínio que liga aquilo que pode correr mal àquilo que a organização decide fazer a respeito.
A definição de referência do CCOHS, o centro canadiano de saúde e segurança ocupacional, descreve a avaliação de riscos como "um exame minucioso do local de trabalho para identificar as coisas, situações e processos que podem causar dano, sobretudo às pessoas", seguido da estimativa da probabilidade e da gravidade desse dano e da decisão sobre os controles a aplicar. É uma sequência: identificar, avaliar, controlar.
No enquadramento normativo, a avaliação de riscos deixou de ser boa prática para ser exigência legal. A ISO 45001:2018, na cláusula 6.1, obriga a organização a identificar perigos de forma contínua e a avaliar os riscos de segurança e saúde ocupacional como base do seu sistema de gestão. No Brasil, a NR-1 estabelece o Gerenciamento de Riscos Ocupacionais (GRO) e exige o inventário de riscos dentro do Programa de Gerenciamento de Riscos (PGR). Em ambos os casos, a lógica é a mesma: não se pode gerir um risco que não foi avaliado.
Confundir perigo com risco é o erro mais comum e o mais caro. Perigo, segundo o CCOHS, é "qualquer fonte de dano, prejuízo ou efeito adverso à saúde". Risco é "a probabilidade de uma pessoa ser prejudicada ou sofrer um efeito adverso se exposta a um perigo". O perigo existe por si; o risco depende da exposição, da probabilidade e da severidade.
Um exemplo torna a distinção clara. Uma poça de óleo no chão é um perigo. Se ninguém passa por ali, o risco é baixo. Se atravessa uma rota de circulação de empilhadoras num turno movimentado, o risco é alto, embora o perigo, a poça, seja exatamente o mesmo. Toda a avaliação de riscos vive nesta separação: identifica-se o perigo, depois avalia-se o risco no contexto real de exposição.
Perigo é o que pode causar dano. Risco é a probabilidade combinada com a severidade de esse dano acontecer. Uma avaliação que não separa os dois acaba por controlar sintomas em vez de causas.
Um acidente que ninguém previu quase nunca é imprevisível. É, quase sempre, um risco que não foi avaliado ou que foi avaliado e ignorado. A avaliação de riscos é a diferença entre uma organização que reage a incidentes e uma que os antecipa. É também, na maior parte dos regimes legais, uma obrigação cuja ausência já configura, por si só, uma não conformidade.
A avaliação de riscos é a espinha dorsal do sistema de gestão. É dela que saem as prioridades, os controles e a evidência que o auditor vai pedir. Sem avaliações atualizadas e rastreáveis, cada auditoria vira uma corrida para reconstruir justificações e cada incidente levanta a pergunta incômoda de por que aquele risco não estava mapeado. Uma boa avaliação transforma percepção difusa em prioridades defensáveis.
O custo de um incidente raramente cabe no relatório do turno. Segundo o National Safety Council, no Injury Facts de 2024, o custo médio de uma lesão incapacitante ronda os 48.000 dólares e o de uma fatalidade aproxima-se de 1,54 milhão de dólares. Do outro lado da equação, a Associação Internacional de Segurança Social estima um retorno de cerca de 2,2 unidades monetárias por cada unidade investida em prevenção. Avaliar riscos é o mecanismo que direciona esse investimento para onde ele evita o maior prejuízo.
Uma avaliação de riscos bem feita protege as pessoas sem parar a produção. Quando os controles são escolhidos pela hierarquia certa, e não pela conveniência, o operador trabalha com o risco reduzido na fonte, e não apenas protegido no fim da cadeia. Isso reduz absentismo, afastamentos e a rotatividade que se segue a um acidente grave, e sustenta uma cultura em que a segurança e a operação puxam para o mesmo lado.
O modelo mais consolidado é o da HSE, a autoridade britânica de segurança e saúde, resumido em cinco passos que valem para qualquer setor. A sequência importa: saltar um passo é a via rápida para uma avaliação que parece completa no papel e falha no terreno.
1. Identificar os perigos: percorrer a atividade e o local para reconhecer tudo o que pode causar dano, de fontes físicas e químicas a fatores organizacionais e ergonômicos.
2. Avaliar os riscos: para cada perigo, estimar quão provável é o dano e quão grave seria, considerando quem está exposto e em que condições, incluindo situações não rotineiras.
3. Controlar os riscos: aplicar medidas segundo a hierarquia de controles, começando por eliminar o perigo e recorrendo aos EPI apenas quando nada acima é viável.
4. Registrar as conclusões: documentar os perigos, os riscos avaliados e os controles decididos, de forma que a evidência esteja pronta para quem audita e para quem executa.
5. Rever os controles: reavaliar periodicamente e sempre que algo muda no processo, no equipamento ou nas pessoas, para confirmar que os controles continuam eficazes.
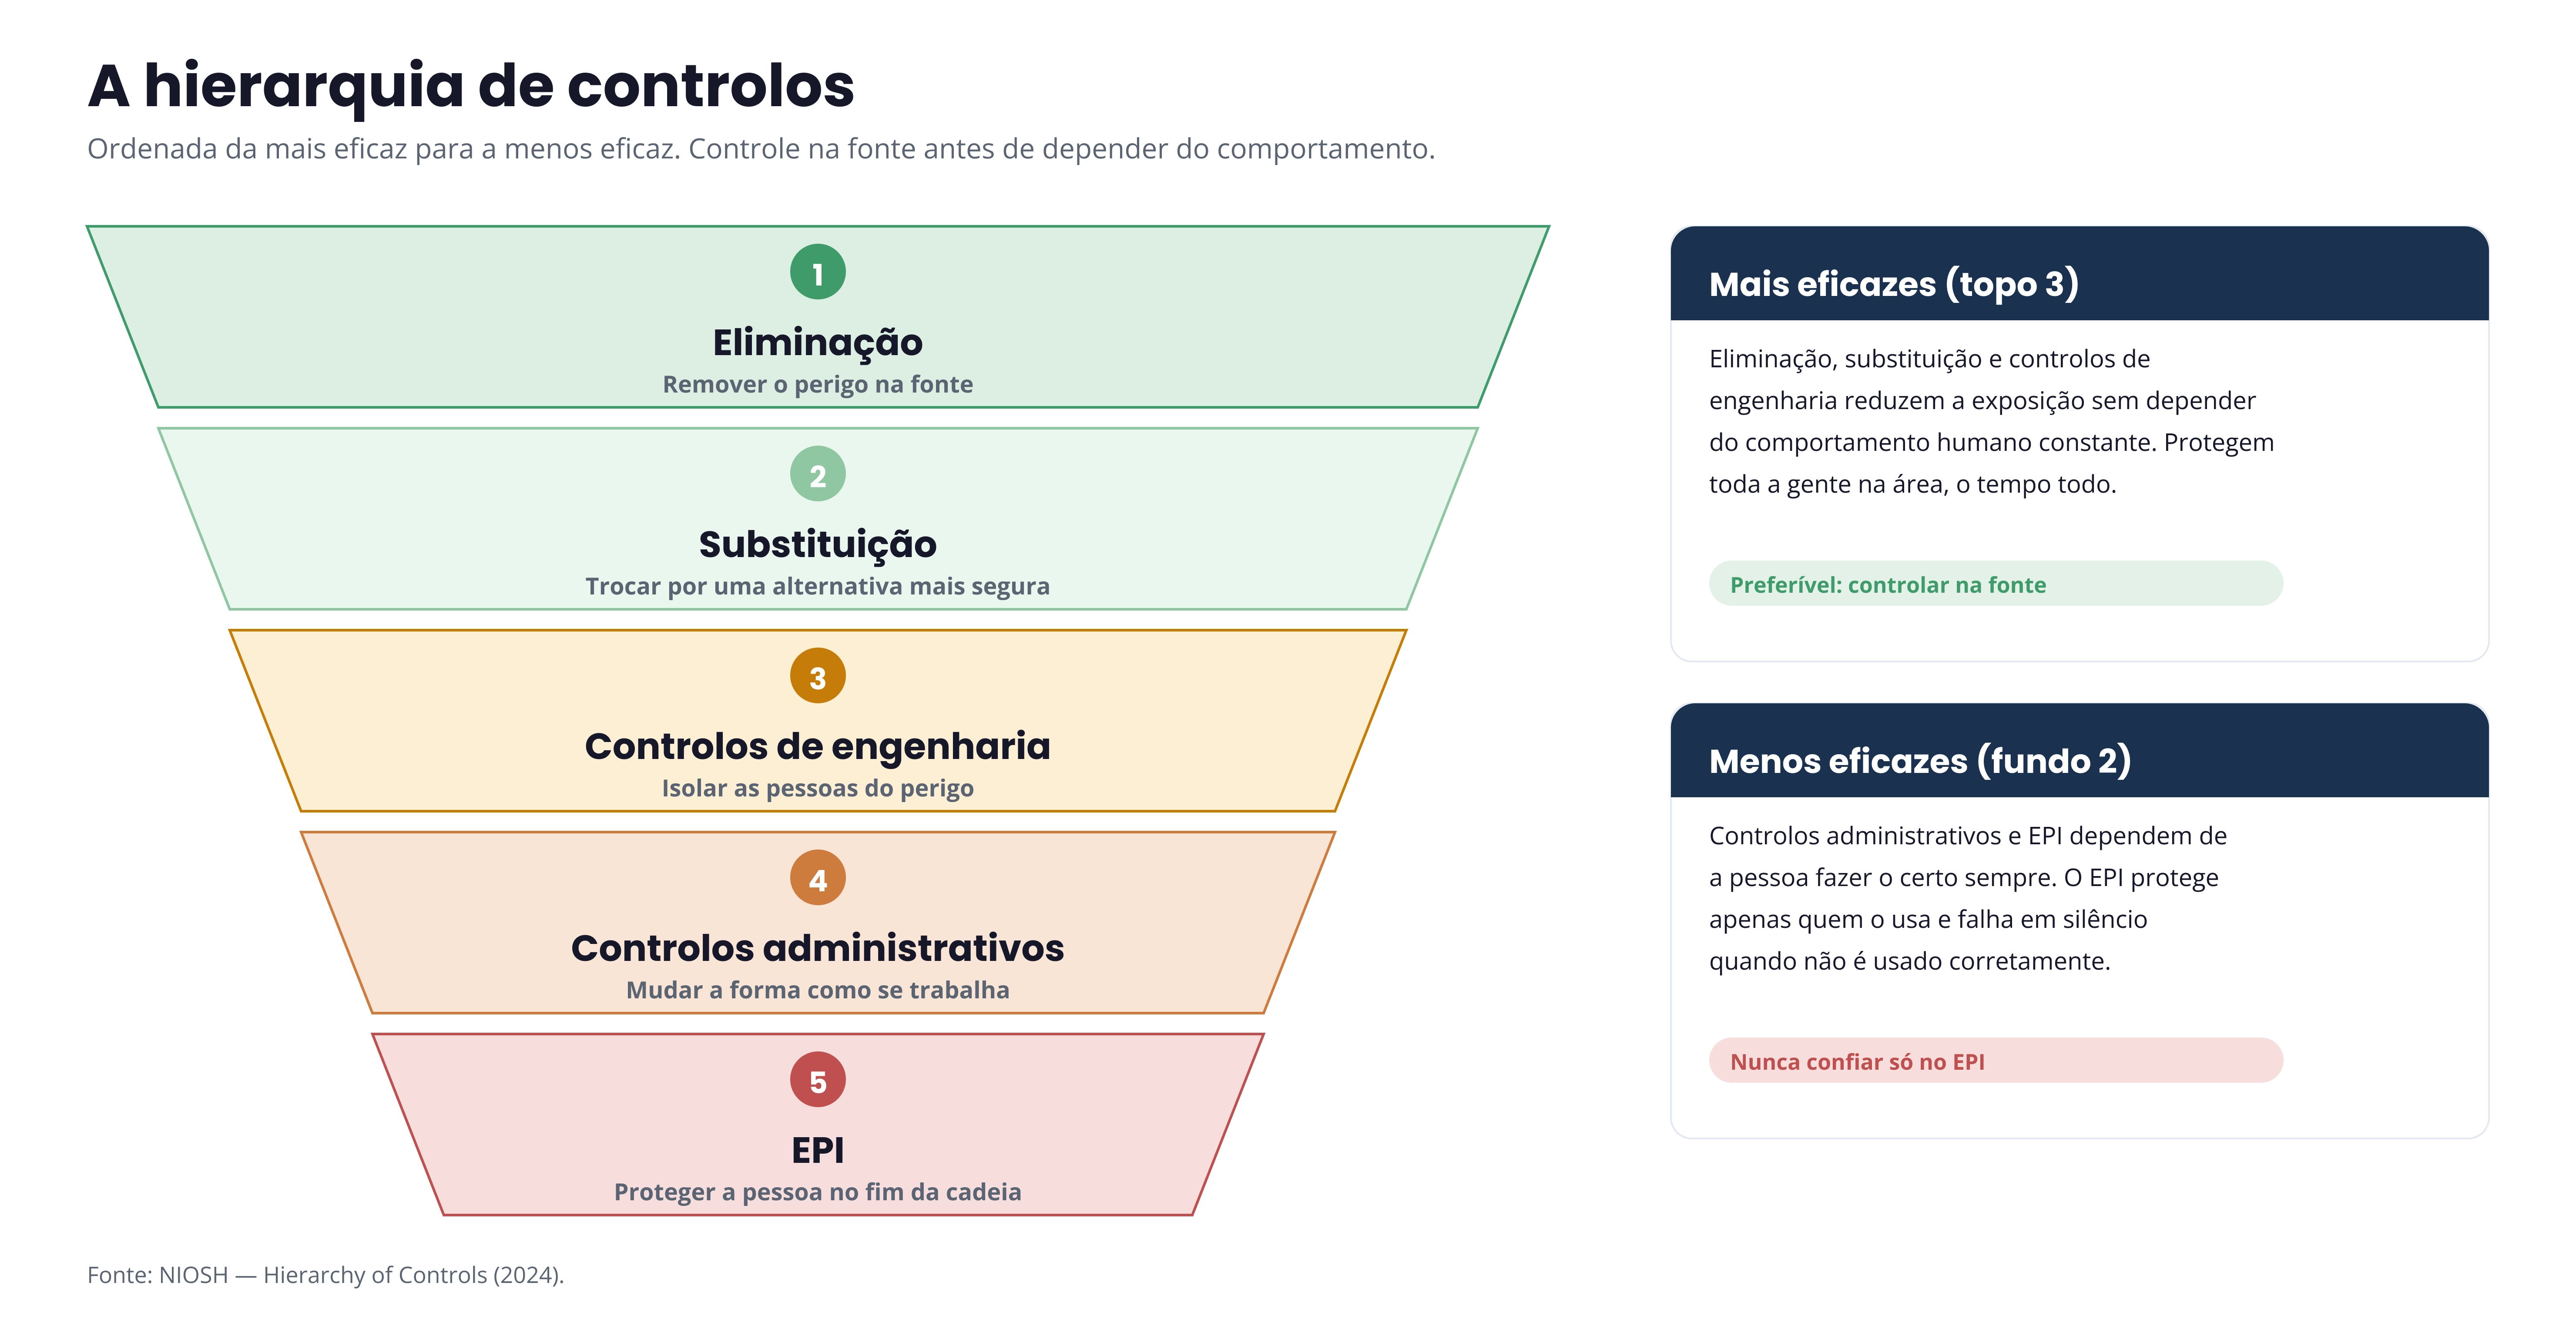
A HSE é direta quanto ao propósito: a avaliação de riscos não é um exercício de papelada, mas um meio para controlar riscos reais. Uma avaliação que produz um documento perfeito e nenhuma mudança no terreno falhou no essencial.
A ferramenta mais usada para transformar o julgamento do avaliador num critério comparável é a matriz de risco. A lógica, na formulação do CCOHS, é simples: risco = probabilidade × severidade. Cruza-se a probabilidade de o dano ocorrer com a gravidade que teria, e o ponto de encontro dá o nível de risco, que define a prioridade de ação.
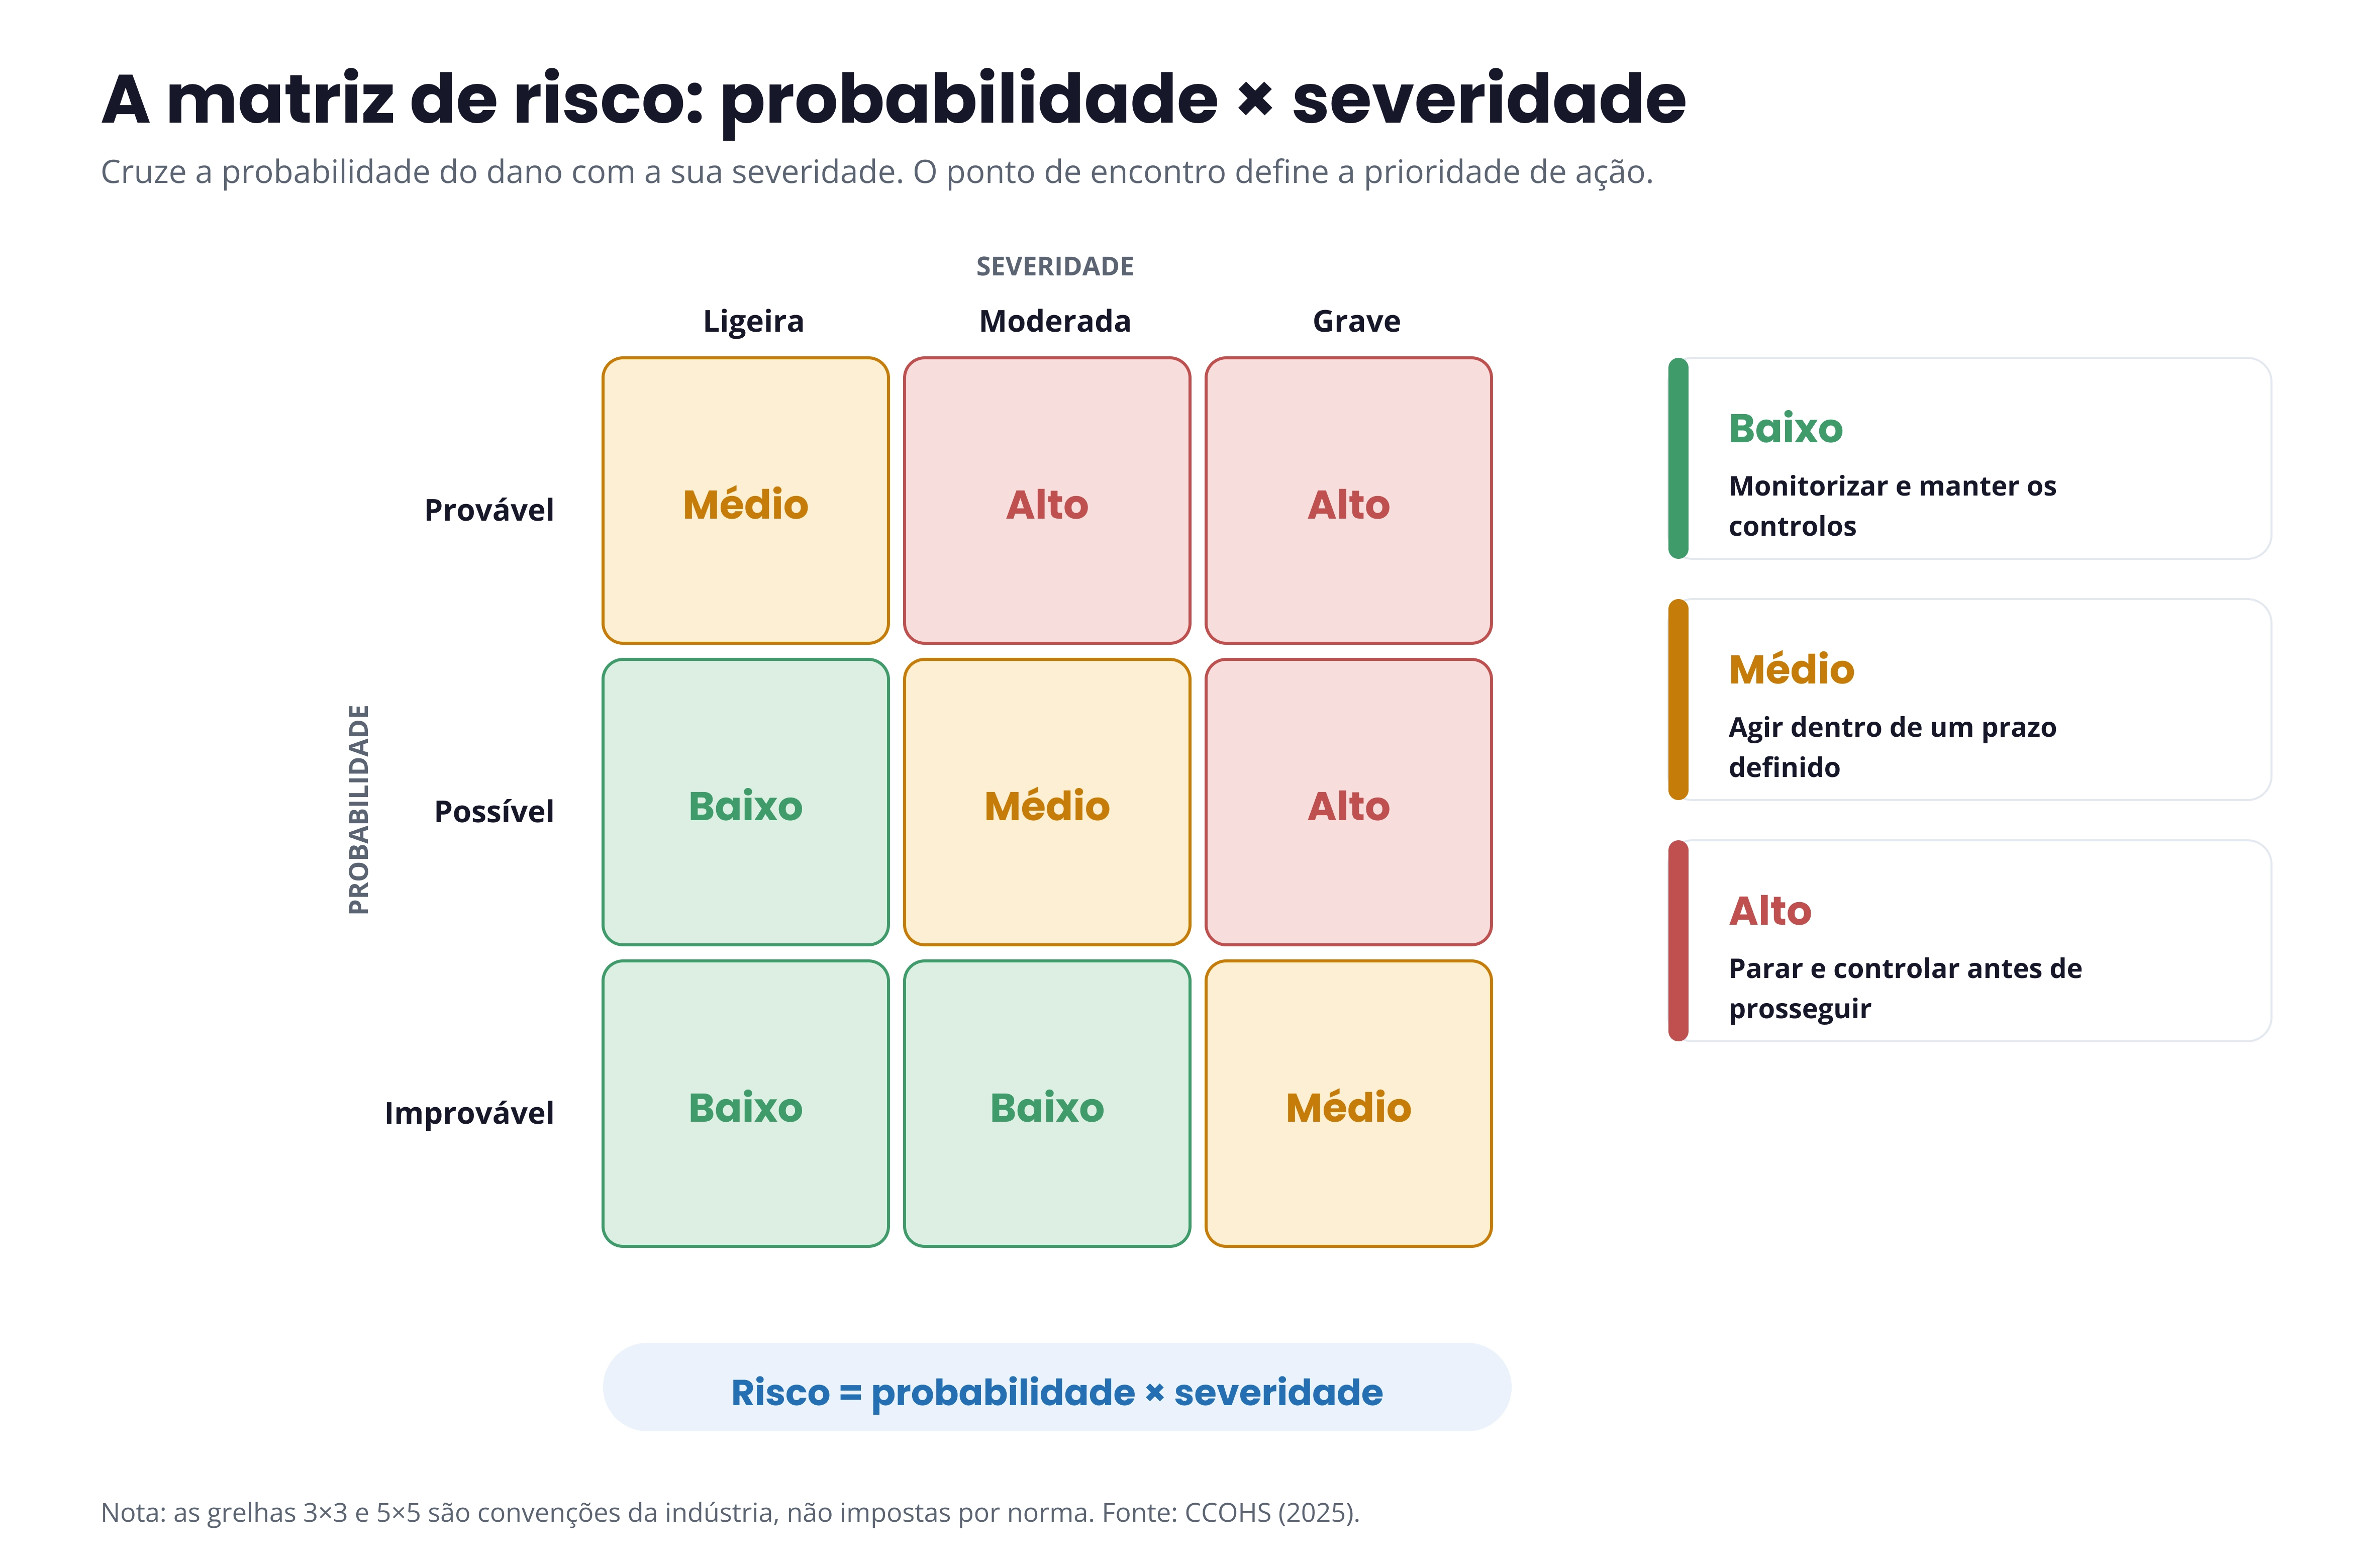
As grelhas 3×3 e 5×5 são convenções da indústria, não formatos impostos por nenhuma norma: podem e devem ser calibradas ao contexto. O que a matriz oferece é consistência. Sem ela, o mesmo perigo recebe classificações diferentes conforme quem avalia. Com ela, a organização prioriza pelos números e concentra recursos onde o risco é maior, em vez de tratar tudo como igualmente urgente.
Nem toda a avaliação exige o mesmo grau de precisão. O CCOHS distingue três abordagens, e a competência está em escolher a proporcional ao risco.
Combina severidade e probabilidade em categorias descritivas, tipicamente numa matriz, para produzir um nível de risco comparado com critérios pré-definidos. É rápida, acessível e adequada à maioria das tarefas do dia a dia, mas depende do julgamento de quem avalia.
Atribui valores numéricos aos fatores qualitativos e usa esses valores para ordenar e priorizar riscos. Fica a meio caminho: mais objetiva que a qualitativa pura, sem exigir os dados de uma análise totalmente quantitativa. É o formato de matriz pontuada, em que cada eixo recebe uma escala e o produto define o rating.
Calcula o risco a partir de dados recolhidos ao longo do tempo ou de múltiplas situações, com métodos como a FMEA (análise de modos de falha e efeitos) e a análise de árvore de decisão. É a mais exigente em dados e a reservada para riscos críticos, onde a incerteza custa caro demais para ser tratada por categorias.
Identificar o risco é metade do trabalho. A outra metade é escolher o controle certo, e nem todos os controles são iguais. A hierarquia de controles, definida pelo NIOSH, ordena as ações da mais eficaz para a menos eficaz, e essa ordem não é uma sugestão: é o critério que separa uma avaliação madura de uma que se contenta em distribuir equipamento de proteção.
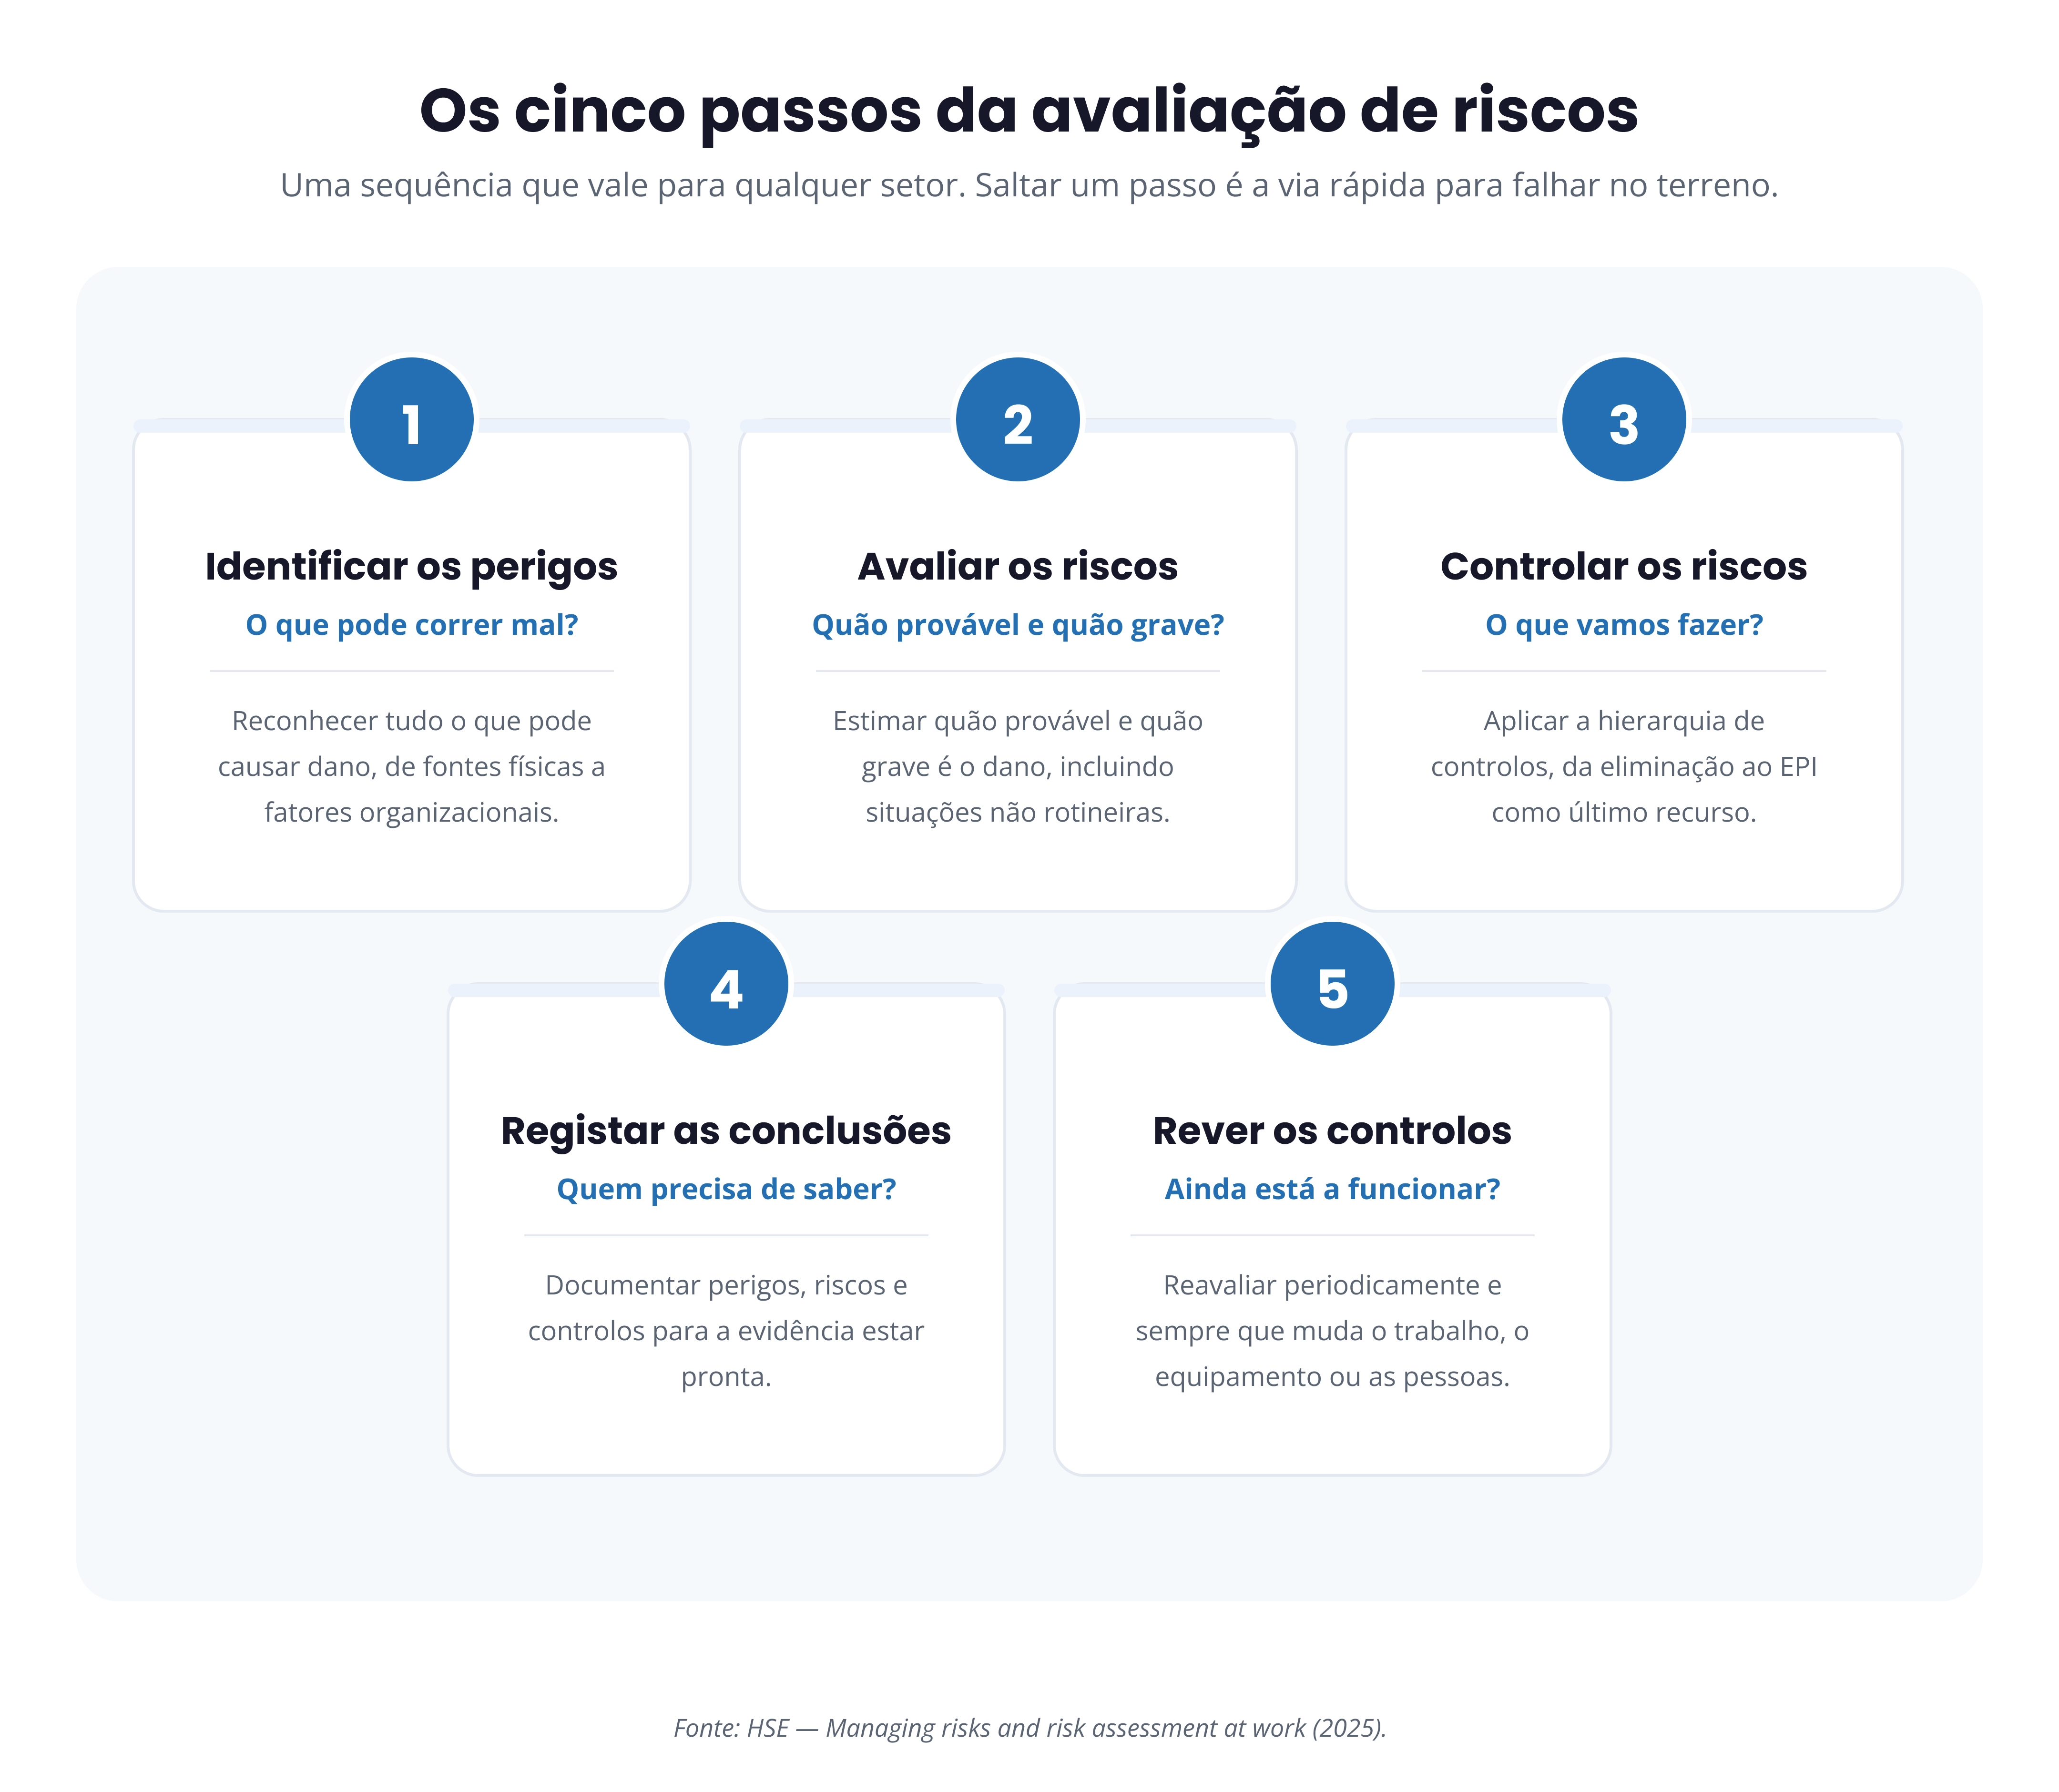
O NIOSH é explícito: eliminação, substituição e controles de engenharia são mais eficazes porque controlam a exposição sem depender do comportamento humano constante. O EPI, no fundo da hierarquia, protege apenas quem o usa, sempre, corretamente, e falha em silêncio quando isso não acontece. Uma avaliação que salta direto para o EPI ignorou os controles que realmente reduzem o risco.
Além da matriz genérica, cada tipo de risco tem técnicas próprias. Escolher a certa é parte da competência do avaliador.
Decompõe uma tarefa nos seus passos, identifica os perigos de cada passo e define os controles. É a técnica de eleição para trabalho manual repetitivo e para preparar procedimentos e permissões de trabalho.
Análise sistemática, guiada por palavras-chave, que examina desvios de processo em instalações complexas. Governada pela norma IEC 61882, é a referência em processos químicos e de energia.
Análise estruturada por perguntas do tipo "e se?", útil para explorar cenários em processos menos padronizados ou em fases iniciais de projeto, muitas vezes como porta de entrada antes de um HAZOP formal.
Percorre cada modo de falha possível de um sistema e prioriza-o por um número de prioridade de risco. Governada pela IEC 60812, é indutiva e forte na fiabilidade de equipamentos e na prevenção quantitativa.
Visualiza, num único diagrama em forma de laço, as causas de um evento de topo à esquerda, as consequências à direita e as barreiras de prevenção e mitigação no meio. É poderosa para comunicar risco crítico à gestão e para verificar se as barreiras existem de fato.
Numa linha de estampagem, a avaliação de riscos identifica o ponto de esmagamento entre a matriz e a peça como perigo de severidade grave e probabilidade elevada. Em vez de se ficar pelo EPI e pela formação, a equipe aplica a hierarquia: guardas físicas e comandos a duas mãos, controles de engenharia que removem a exposição, com o procedimento como camada complementar, não como defesa principal.
Uma equipe de manutenção de linhas de média tensão avalia o risco elétrico e o trabalho em altura antes de cada intervenção. A avaliação alimenta a permissão de trabalho (PTW): sem os controles de bloqueio e etiquetagem (LOTO) e a validação de consignação, a tarefa não avança. Em campo sem rede, a avaliação tem de estar acessível offline, no ponto onde a decisão é tomada.
Numa unidade de processo com reações exotérmicas, o HAZOP examina cada desvio possível de temperatura, pressão e caudal. A avaliação de riscos não trata os perigos isoladamente: mapeia como uma falha de arrefecimento pode escalar para uma libertação, e define as barreiras que interrompem essa cadeia antes do evento maior.
Na caldeira de recuperação, o risco crítico de contato entre smelt e água exige avaliação de barreiras sempre que há intervenção. A avaliação identifica os controles que impedem a entrada de água, verifica que existem e que funcionam, e trata a sua ausência como impeditivo absoluto para a operação, não como observação a corrigir depois.
Além dos riscos ocupacionais clássicos, a avaliação cobre a exposição a princípios ativos potentes e o risco de contaminação cruzada. A hierarquia de controles aplica-se por igual à segurança do trabalhador e à integridade do produto: contenção na fonte antes de EPI, com o procedimento a fechar o sistema.
A avaliação de riscos convive com a análise de perigos do HACCP: o mesmo raciocínio de probabilidade e severidade aplica-se à segurança do operador na linha e à segurança do alimento. Um perigo mecânico numa enchedora e um perigo microbiológico num ponto crítico de controle passam pela mesma lógica de avaliação e controle priorizado.
O primeiro erro é confundir a papelada com o objetivo. Uma avaliação que gera um documento e nenhuma mudança no terreno cumpriu a forma e falhou a função. A HSE insiste que avaliar risco é apenas parte do processo de o controlar, não um fim em si.
O segundo é deixar a avaliação envelhecer. O CCOHS é claro: é preciso rever regularmente para confirmar que os controles continuam eficazes e que mudanças no local não introduziram perigos novos nem elevaram a prioridade de perigos antes considerados menores. Uma avaliação de há três anos, sobre um processo que mudou, descreve um risco que já não existe e ignora o que existe agora.
O terceiro é parar no EPI. Sempre que a primeira e única resposta a um risco é distribuir equipamento de proteção, saltaram-se os controles que o eliminariam ou o reduziriam na fonte. O quarto é avaliar só a operação normal e esquecer as situações não rotineiras, o arranque, a paragem, a manutenção, a emergência, que é precisamente onde os incidentes graves se concentram.
A qualidade da avaliação de riscos acaba por aparecer nos números da organização. Quando os riscos certos são identificados e controlados na hierarquia certa, a frequência de lesões desce, e isso lê-se na taxa total de incidentes registráveis. A avaliação atua a montante do indicador: reduz o evento que o indicador contabiliza.
TRIR = (número de casos registráveis × 200.000) ÷ total de horas trabalhadas
O fator 200.000 representa 100 trabalhadores a tempo inteiro ao longo de um ano. A avaliação de riscos é um dos leading indicators que melhor prevê a evolução deste lagging indicator: quantas avaliações estão atualizadas, quantos controles de topo da hierarquia foram implementados, quantos riscos altos foram tratados.
A avaliação atua a montante do resultado. Para aprofundar a métrica, consulte a página completa: [TRIR — Total Recordable Incident Rate].
Durante décadas, a avaliação de riscos viveu em folhas de cálculo e classificadores de papel. O resultado era previsível: avaliações desatualizadas, guardadas em pastas que ninguém abria entre auditorias, desligadas do trabalho real que aconteciam para descrever. O perigo mudava no terreno e o documento continuava igual.
Um software EHSQ muda essa realidade ao levar a avaliação ao ponto onde o trabalho acontece. O operador consulta e regista a avaliação da tarefa pelo celular, mesmo offline, antes de começar; a matriz de risco é consistente para toda a organização; e o controle escolhido nasce ligado a uma ação com dono e prazo, não a uma linha esquecida numa folha. A avaliação deixa de ser um arquivo e passa a ser parte do fluxo de trabalho.
O maior salto é preditivo. Quando cada avaliação, cada perigo identificado e cada near miss alimentam a mesma base, os padrões tornam-se visíveis: que tipos de risco reaparecem, que controles falham, onde a próxima lesão grave é mais provável. É a diferença entre reagir ao que já aconteceu e antecipar o que ainda vai acontecer, ligando a avaliação de riscos aos leading indicators e à gestão preditiva.

Perigo é qualquer fonte de dano potencial; risco é a probabilidade de esse dano ocorrer, combinada com a sua severidade. O perigo existe por si; o risco depende da exposição. Uma poça de óleo é um perigo; o risco só é alto se houver pessoas a circular por ali.
Segundo a HSE, são: identificar os perigos, avaliar os riscos, controlar os riscos, registrar as conclusões e rever os controles. A sequência importa, e o último passo, a revisão, é o mais esquecido e um dos mais importantes.
Sim, na maioria dos regimes. A ISO 45001:2018 exige-a no seu núcleo de gestão; no Brasil, a NR-1 obriga ao Gerenciamento de Riscos Ocupacionais e ao inventário de riscos do PGR; na União Europeia, a Diretiva-Quadro 89/391/CEE obriga o empregador a avaliar os riscos.
É a ordenação das medidas de controle da mais eficaz para a menos eficaz: eliminação, substituição, controles de engenharia, controles administrativos e, por último, EPI. Prioriza controlar o risco na fonte em vez de depender do comportamento individual.
Porque protege apenas quem o usa, sempre e corretamente, e falha em silêncio quando isso não acontece. Não reduz o perigo, apenas cria uma barreira final. Os controles acima na hierarquia removem ou isolam o perigo sem depender do comportamento constante da pessoa.
É uma ferramenta que cruza a probabilidade de um dano com a sua severidade para produzir um nível de risco. Serve para priorizar: concentra recursos nos riscos de nível mais alto e garante que o mesmo perigo é classificado de forma consistente por avaliadores diferentes.
A qualitativa usa categorias descritivas de probabilidade e severidade, é rápida e adequada à maioria das tarefas. A quantitativa calcula o risco a partir de dados, com métodos como a FMEA, e reserva-se a riscos críticos. Entre as duas está a semiquantitativa, que pontua os fatores numericamente.
Periodicamente e sempre que algo muda: novo equipamento, novo processo, alterações na equipe, após um incidente ou um near miss, ou quando surge nova informação sobre um perigo. Uma avaliação desatualizada descreve um risco que pode já não corresponder à realidade.
A análise de segurança da tarefa (JSA/JHA) decompõe uma tarefa nos seus passos, identifica os perigos de cada um e define os controles. É a técnica ideal para trabalho manual, tarefas repetitivas e para preparar procedimentos e permissões de trabalho.
Um software EHSQ leva a avaliação ao ponto onde o trabalho acontece, mesmo offline, mantém a matriz de risco consistente, gera controles com dono e prazo e cruza os dados para revelar padrões. A Glartek liga a avaliação de riscos aos leading indicators, permitindo antecipar onde o próximo incidente grave é mais provável.
Solicite uma demonstração
Inicie sua jornada em EHSQ (SSMA) com a Glartek e torne-se um líder no seu setor.
Agende uma demonstração
Descubra o poder da única Solução EHSQ (SSMA) nativa em IA desenvolvida para a linha de frente