November 4, 2026
La evaluación de riesgos no es un documento, sino el razonamiento continuo que conecta aquello que puede salir mal en la operación con lo que la organización decide hacer al respecto. El documento es apenas el registro de un momento, la fotografía de cómo estaba el trabajo el día en que se realizó la evaluación, y el problema comienza cuando ese día queda atrás y la fotografía sigue colgada en la pared como si todavía describiera la realidad.
En la mayoría de las organizaciones, la evaluación de riesgos se trata como una entrega que se hace una vez, se firma y se archiva, y a la que solo se vuelve en la próxima auditoría. Entre una revisión y otra, sin embargo, la operación cambia: entra un equipo nuevo, llega un contratista que no conoce el área, se aprueba una modificación del proceso para cumplir una meta de producción. El riesgo real acompaña esos cambios día tras día, mientras la evaluación archivada permanece donde quedó, y es exactamente en ese intervalo donde la protección deja de existir.
Hacer la primera evaluación suele ser la parte fácil, porque hay un método consolidado, una exigencia legal y un plazo que cumplir, de modo que el trabajo se realiza. La dificultad llega después, cuando el documento ya existe y la operación sigue avanzando, porque una evaluación que no se revisa deja de describir el trabajo real y pasa a retratar una operación que ya no existe.
Cuando eso ocurre, el documento todavía cumple una función, la de servir como prueba en una auditoría, pero deja de cumplir la única que realmente importa, que es orientar decisiones antes de que alguien se lastime. Un accidente que nadie previó casi nunca es, en realidad, impredecible, porque suele ser apenas un riesgo que cambió sin que la evaluación lo acompañara.
La evaluación de riesgos debe revisarse siempre que algo cambie en la operación, después de cualquier incidente o cuasi-accidente, y en intervalos periódicos definidos por la organización. No existe un plazo único que sirva para todo, porque el disparador principal no es el calendario, sino el cambio.
ISO 45001:2018, en su cláusula 6.1, trata la identificación de peligros como un proceso continuo y proactivo, y no como un evento único, e ISO 31000:2018 refuerza esa idea al situar el monitoreo y la revisión a lo largo de todo el proceso de gestión del riesgo. En el ámbito regional, normas como la NOM-030-STPS-2009 en México o la Ley 31/1995 en España exigen que la evaluación se actualice cuando cambian las condiciones de trabajo o después de un accidente, lo que convierte la revisión en una obligación y no solo en una buena práctica.
La distinción no está en la calidad del documento inicial, sino en lo que ocurre con él una vez firmado. Una evaluación estática es un punto en el tiempo; una evaluación viva es un proceso que acompaña a la operación.
El punto central es que una evaluación viva no exige rehacer todo cada semana, solo que exista un camino corto entre lo que cambia en el terreno y la revisión del riesgo correspondiente. Sin ese camino, cualquier evaluación, por buena que sea, comienza a envejecer en el instante en que se archiva.
Hay un conjunto de situaciones que deberían, por sí solas, activar una revisión de la evaluación de riesgos, independientemente de cuándo fue la última:
Ninguno de estos disparadores aparece en la agenda con meses de antelación, y por eso atar la revisión únicamente a una fecha fija siempre deja una ventana abierta, un intervalo en el que la evaluación y la realidad de la operación avanzan en sentidos opuestos.
El riesgo psicosocial pasó del margen de la salud ocupacional a su centro. En México, la NOM-035-STPS-2018 obliga a identificar, analizar y prevenir los factores de riesgo psicosocial en el trabajo, e ISO 45003:2021, la primera norma internacional dedicada a la salud psicológica en el trabajo, orienta cómo gestionarlos dentro del sistema de gestión. Este cambio expone de forma directa el límite de una evaluación estática.
El riesgo psicosocial no se comporta como un peligro físico estable, porque cambia con reorganizaciones, metas, carga de trabajo, cambios de jefatura y picos de demanda. Una evaluación hecha una vez al año no capta un deterioro que puede instalarse en pocas semanas, de modo que tratar este riesgo con seriedad obliga, en la práctica, a adoptar una evaluación que se actualiza con la operación, en lugar de un relevamiento anual que siempre llega tarde.
Mantener viva una evaluación es menos una cuestión de disciplina individual y más una cuestión de ligar la evaluación al flujo de trabajo de quien está en la operación. Mientras viva en una hoja de cálculo que solo abre el coordinador de SST, envejecerá entre auditorías por más buena voluntad que exista, porque el dato sobre lo que cambió está con quien opera, no con quien archiva.
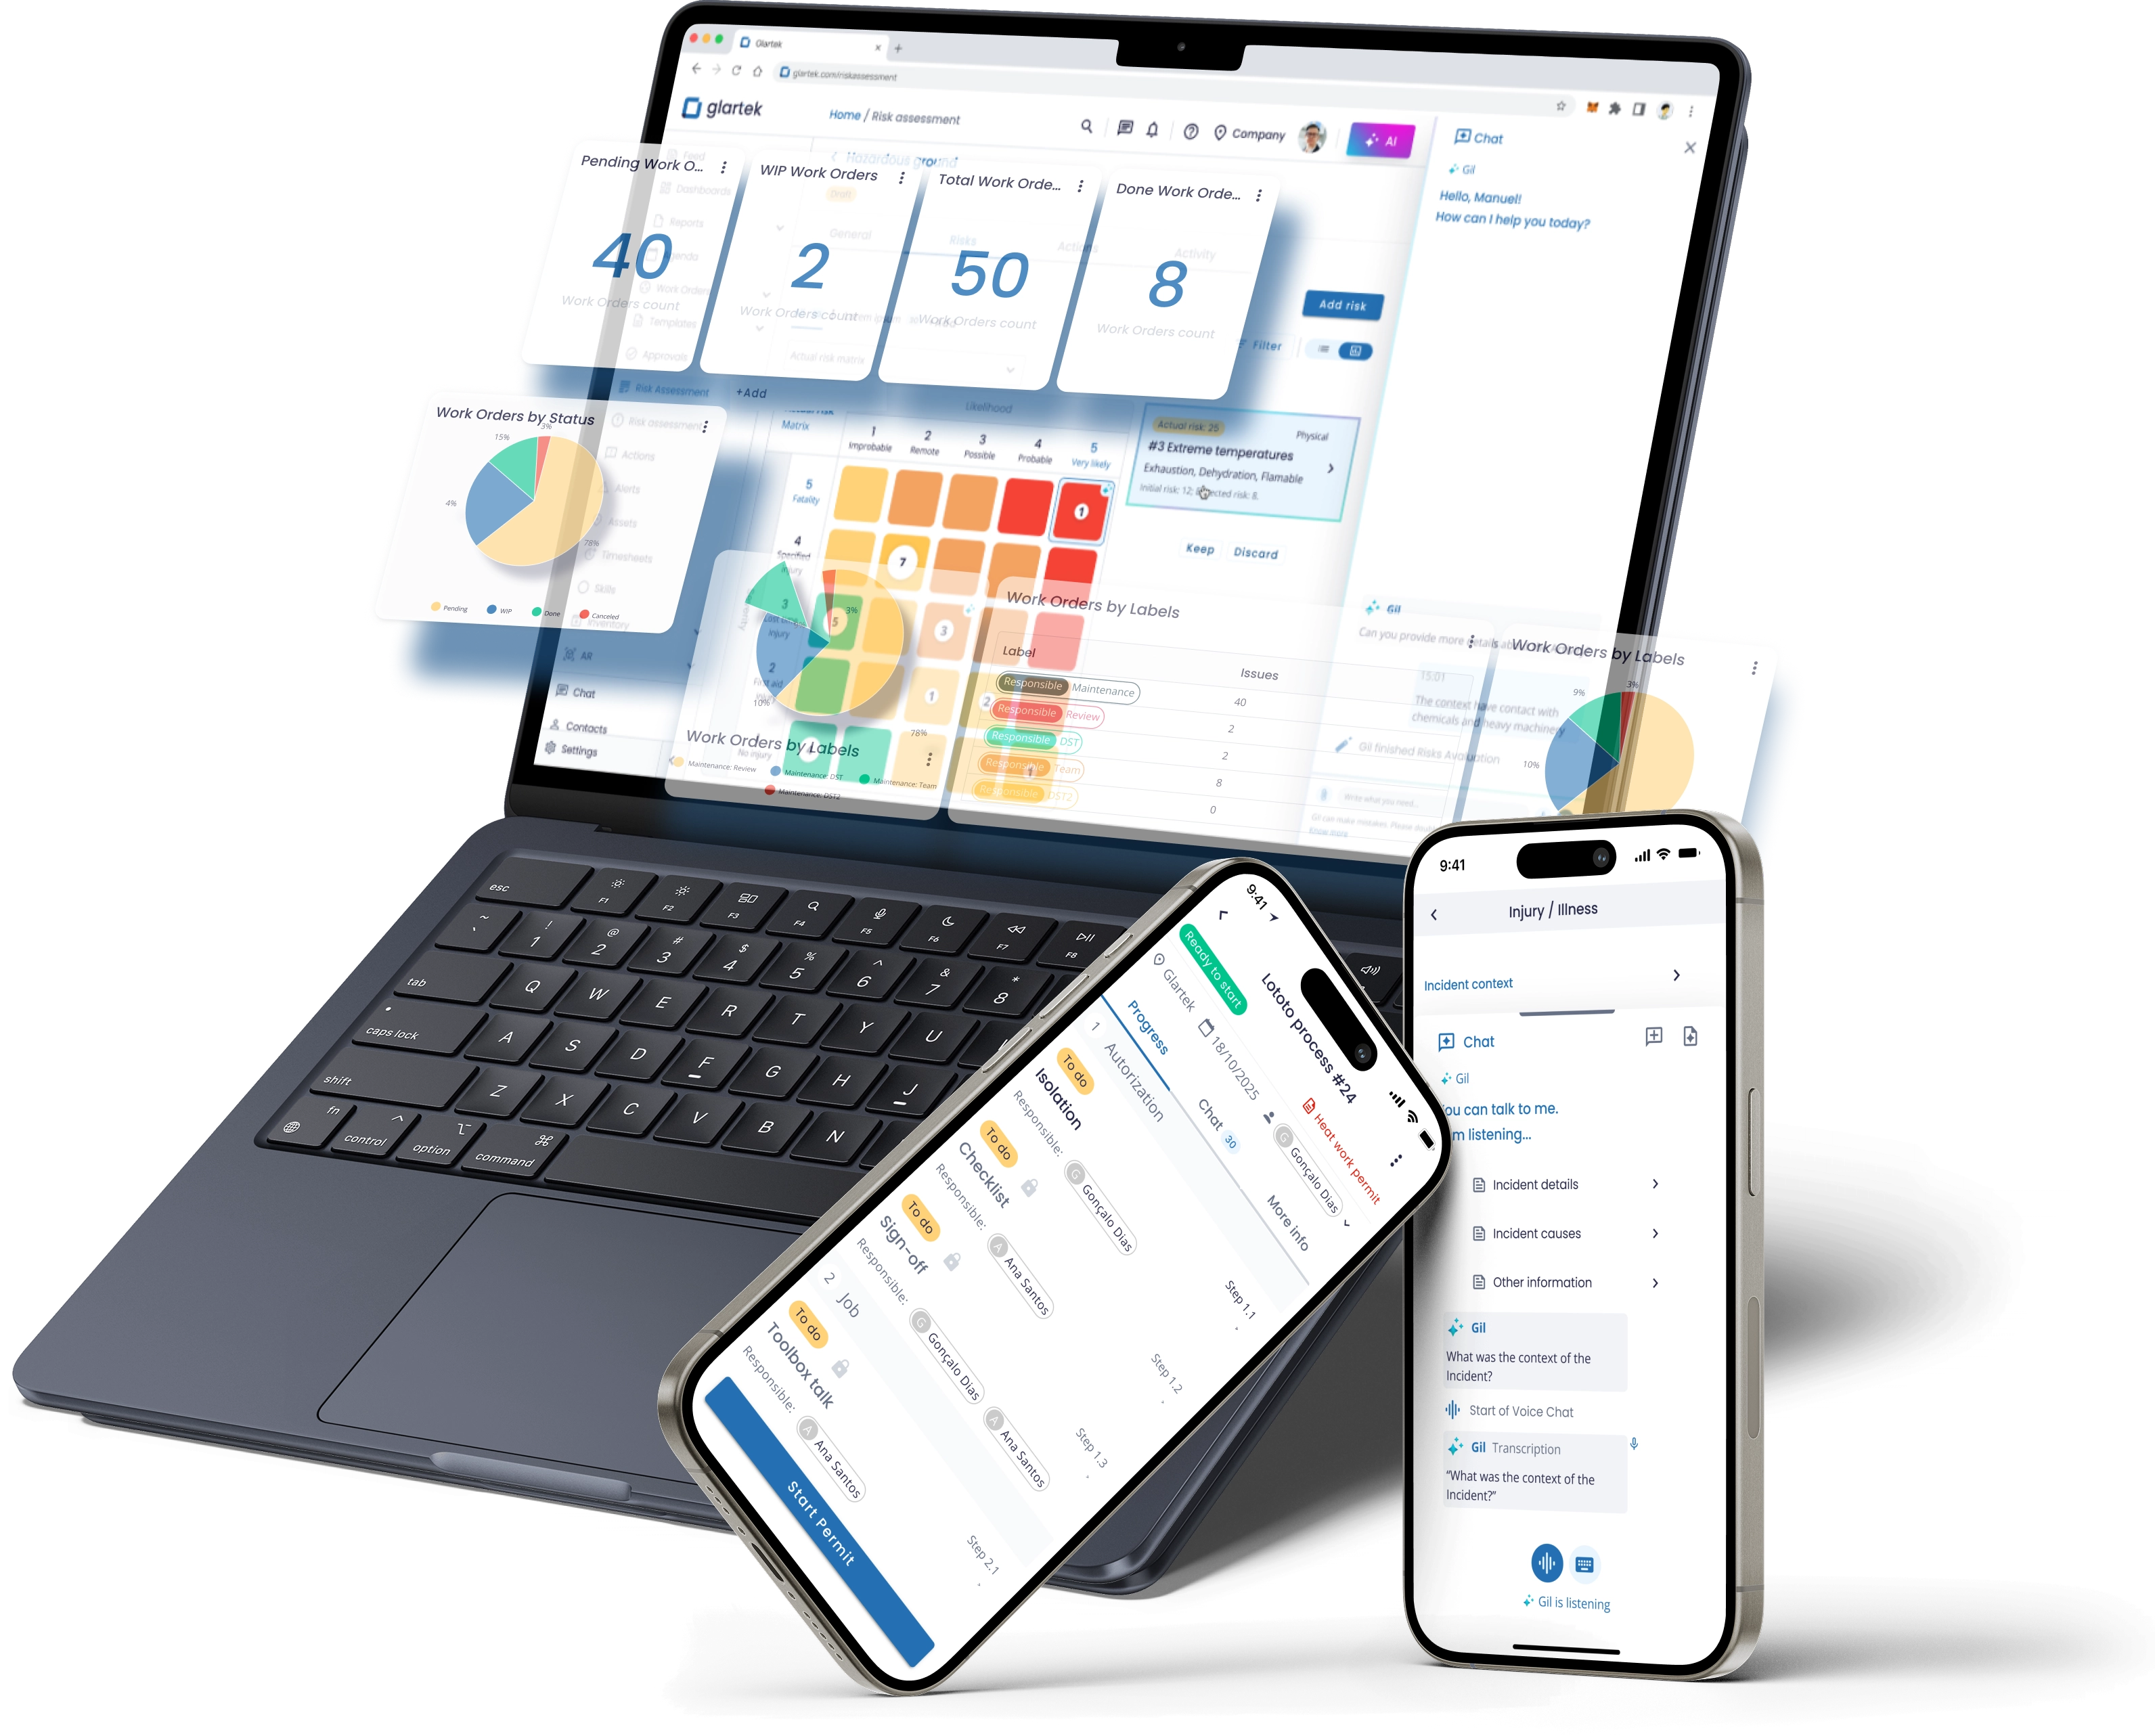
Aquí es donde el software EHSQ marca la diferencia, porque cuando el operador puede reportar un cambio de condición o un cuasi-accidente en el momento en que ocurre, directo del campo e incluso sin conexión, ese reporte deja de esperar al próximo ciclo y pasa a disparar la revisión del riesgo correspondiente.
El software EHSQ de Glartek fue construido a partir del punto de ejecución del operador, justamente para que el dato nazca donde el riesgo existe, en lugar de reconstruirse de memoria meses después.
La mecánica de la evaluación en sí, los cinco pasos, la matriz de probabilidad y severidad y la jerarquía de controles, está detallada en la página completa: [Evaluación de riesgos: qué es y cómo hacerla].
Una evaluación de riesgos vale menos por el documento que produce y más por lo que cambia después de él, porque, si el papel está impecable pero la operación de hoy ya no es la que describe, lo que existe es un archivo al día y no un riesgo bajo control. La pregunta útil deja de ser cuándo se hizo la última evaluación y pasa a ser qué ha ocurrido en la operación desde entonces que todavía nadie registró.
El software EHSQ que todo su equipo realmente usa, desde la primera línea hasta la dirección